CRA 是什麼?誰是製造商、哪些產品需要遵循
歐盟《網路韌性法》(Cyber Resilience Act,CRA)是針對「含數位元件產品」訂定資安要求的歐盟法規。台灣企業只要產品在歐盟市場銷售,就需要了解自身的角色與責任。
法規重點
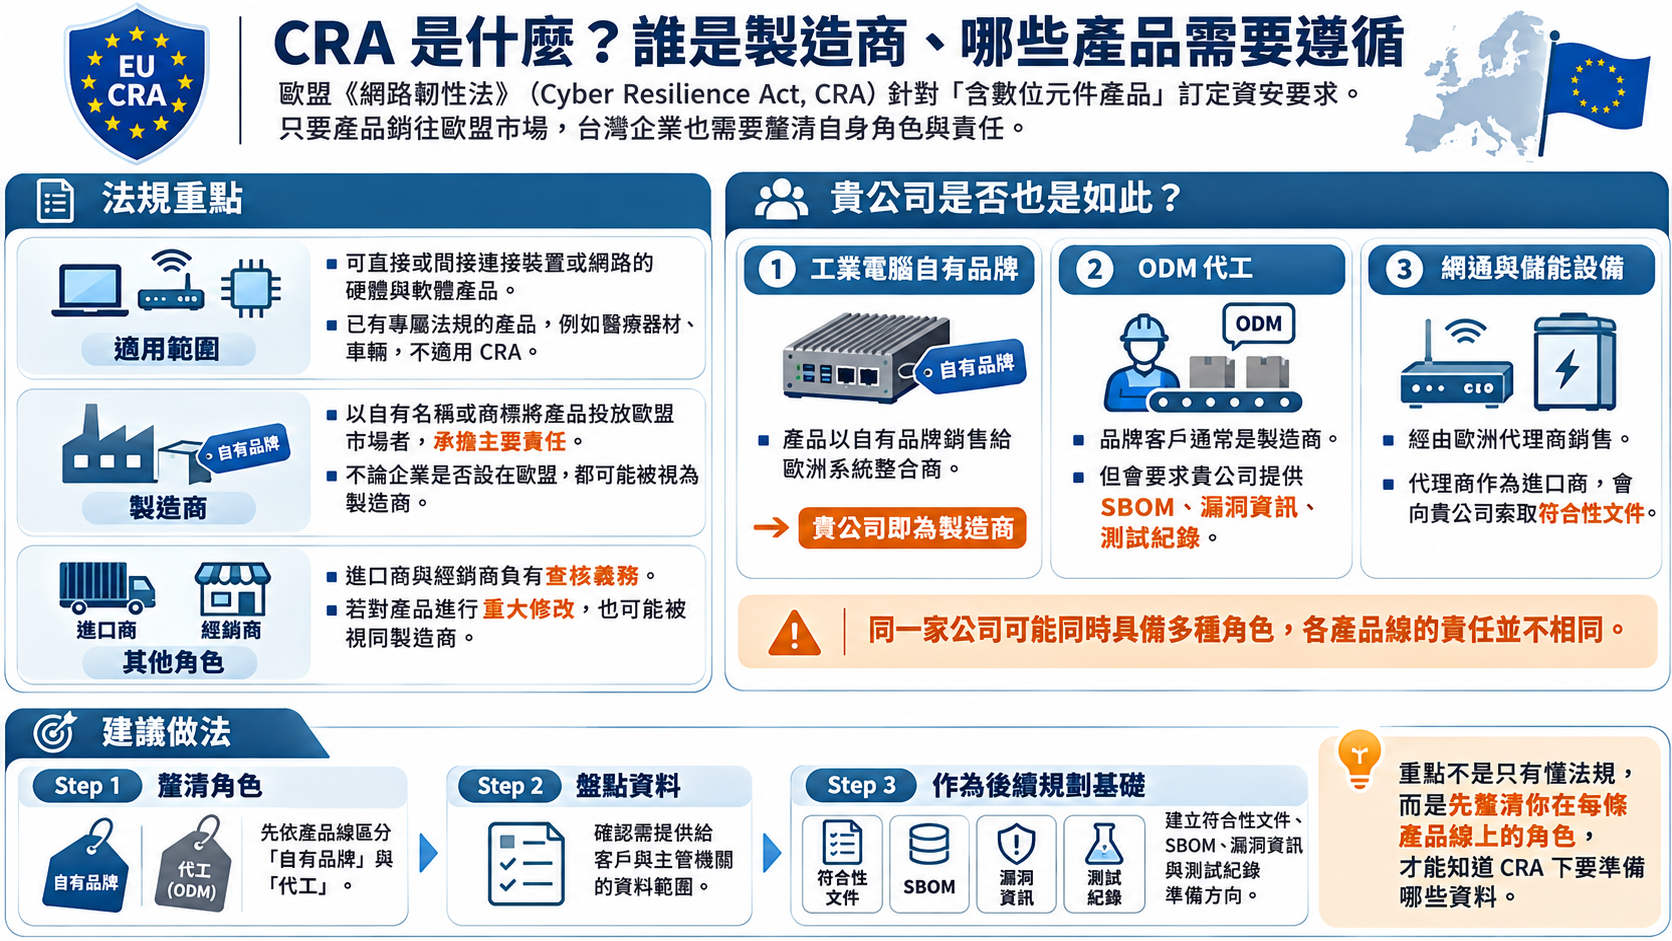
- 適用範圍:可直接或間接連接裝置或網路的硬體與軟體產品。已有專屬法規的產品,例如醫療器材、車輛,不適用 CRA。
- 製造商:以自有名稱或商標將產品投放歐盟市場者,承擔主要責任,不論企業是否設在歐盟。
- 其他角色:進口商與經銷商負有查核義務;對產品進行重大修改者,視同製造商。
貴公司是否也是如此?
- 工業電腦自有品牌:產品以自有品牌銷售給歐洲系統整合商,貴公司即為製造商。
- ODM 代工:品牌客戶是製造商,但通常會要求貴公司提供 SBOM、漏洞資訊與測試紀錄。
- 網通與儲能設備:經由歐洲代理商銷售時,代理商作為進口商,會向貴公司索取符合性文件。
同一家公司可能同時具備多種角色,各產品線的責任並不相同。
建議做法
先依產品線釐清「自有品牌」與「代工」的角色,再盤點需提供給客戶與主管機關的資料範圍,作為後續規劃的基礎。
想了解貴公司各產品線在 CRA 下的角色嗎?歡迎與安盛資訊聯繫|sales@anselm.com.tw
延伸閱讀:EU CRA 網路韌性法系列文章|下一篇:CRA 三個關鍵日期(即將推出)
本文僅供一般資訊參考,不構成法律意見。