企业要满足 CRA 网络安全要求,就必须更换现有的 PLM 或导入全新系统吗?
不一定。
欧盟《网络弹性法案》(Cyber Resilience Act, CRA)将于 2027 年 12 月 11 日全面适用;其中第 14 条报告义务已于 2026 年 9 月 11 日起适用,且适用于 2027 年 12 月 11 日前已投放市场的产品。
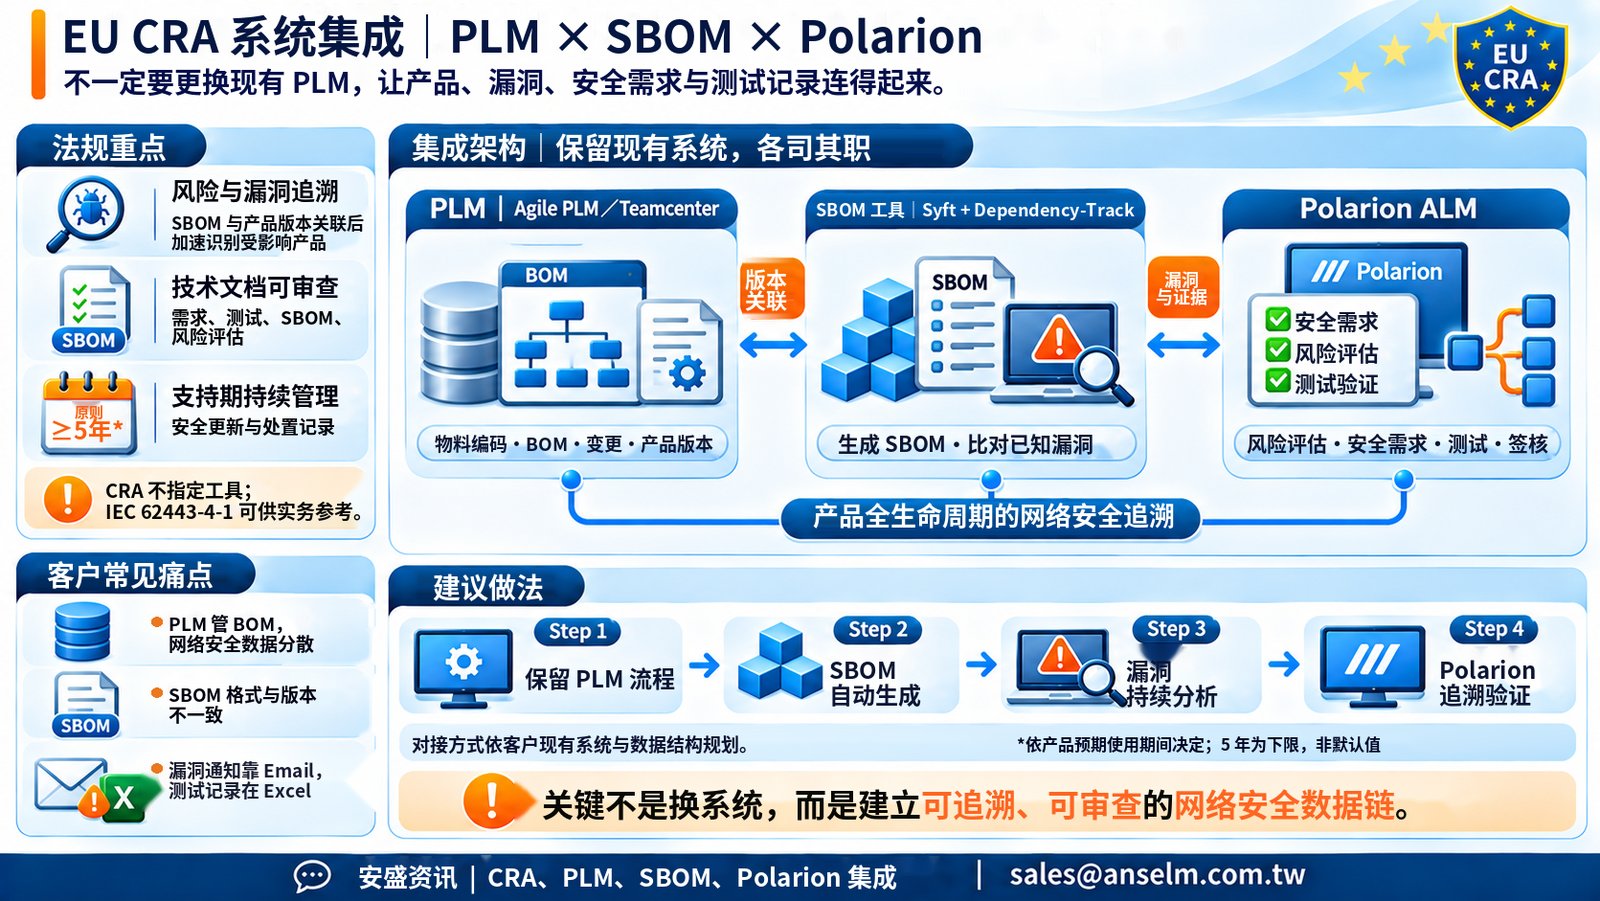
CRA 并未指定企业必须使用哪一套软件。真正的挑战在于,企业能否将产品信息、安全需求、漏洞处理与测试记录建立关联,并提供可追溯、可审查的技术文档。
📌 CRA 三大管理重点
🔹 漏洞影响追溯: 当软件组件出现漏洞时,若 SBOM 已与产品版本、BOM 建立关联,可较快缩小受影响的固件版本与产品型号范围;如再对接 ERP/出货数据,也能进一步协助确认相关出货对象。
🔹 安全文档可审查: 将网络安全风险评估、安全需求、测试验证与 SBOM 建立关联,支持 CRA 技术文档的准备。
🔹 上市后持续管理: 在产品支持期内,持续记录漏洞处理、安全更新与产品版本变更。
🔍 您的企业是否也面临以下问题?(以下为常见行业场景示意,非法规要求)
🔸 物料编码、BOM 与工程变更由 Agile PLM 或 Teamcenter 管理。
🔸 SBOM 由不同研发团队产出,版本与格式不一致。
🔸 漏洞信息通过电子邮件传递,难以跟踪评估与修复状态。
🔸 安全需求及测试结果分散在 Excel 或其他文档中。
⚠️ 当漏洞发生时,各部门必须人工比对数据,才能确认受影响产品。
💡 如何在现有系统上建立 CRA 追溯架构?
建议让三类系统各司其职:
🔹 PLM|Oracle Agile PLM/Siemens Teamcenter: 保留现有的物料编码、BOM、产品版本与工程变更管理流程。
🔹 SBOM 工具|Syft + OWASP Dependency-Track: 通过 Syft 生成 SBOM(以 CycloneDX 格式输出,供 Dependency-Track 导入),再由 Dependency-Track 持续比对已知漏洞数据源,分析软件组件风险。
🔹 ALM|Siemens Polarion: 管理网络安全风险评估、安全需求、修复任务、测试验证与电子签核记录(依项目模板与 workflow 配置),建立可追溯的管理流程。安盛资讯已开发 Dependency-Track 与 Polarion 的对接,并可结合 CI/CD 流程,将漏洞分析结果带入 Polarion 进行评估与跟踪。
通过适当的系统集成,企业可以建立:
产品版本 ↔ SBOM 组件 ↔ 漏洞评估 ↔ 安全需求 ↔ 测试验证
让漏洞处理减少对人工查找与零散文档的依赖。
✅ 安盛资讯已开发 Polarion 与 Oracle Agile PLM 的数据对接,可在保留现有 PLM 管理流程的基础上,进一步规划 CRA 产品网络安全追溯架构。实际对接方式依客户现有系统与数据结构规划。
企业也可参考 IEC 62443-4-1 安全开发生命周期流程,逐步建立符合自身产品特性的网络安全管理机制。IEC 62443-4-1 目前未列为 CRA 协调标准。
⚠️ CRA 合规的重点,不是更换多少套系统,而是让各系统的数据能够关联、追溯与审查。
👉 想了解如何集成现有 PLM、SBOM 工具与 Polarion,建立产品网络安全追溯能力?
欢迎与安盛资讯联系。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:上一篇:EU CRA 漏洞处理与支持期:上市后的持续责任|本篇为系列最终篇:返回 EU CRA 网络弹性法案系列文章总览
本文仅供一般信息参考,不构成法律意见;产品功能以各原厂公开资料与实际版本、许可方案为准。官方来源:Regulation (EU) 2024/2847(序言第 8 点、第 13(8)、14、69(3)、71(2) 条及附件七);Siemens Polarion Cybersecurity;Polarion X 2512 新功能;Siemens Polarion CRA 合规说明;OWASP Dependency-Track 文件格式;Anchore Syft。(欧盟官方公报无中文版本,以上链接为英文版)

EU CRA 网络弹性法案专区:8 篇重点整理
/在: 最新消息欧盟《网络弹性法案》(EU Cyber Resilience Act,CRA)将分阶段适用于在欧盟市场提供的数字元素产品。安盛资讯把制造商最常遇到的问题整理成 8 篇系列文章:法规适用范围、关键日期、产品分级与 CE 标志、安全设计要求、SBOM、漏洞报告、支持期与系统集成。
👉 前往 EU CRA 专区
如需评估贵公司产品的 CRA 准备度,欢迎联系我们。
EU CRA 系统集成:对接 PLM、SBOM 工具与 Polarion
/在: CRA 网络弹性法案企业要满足 CRA 网络安全要求,就必须更换现有的 PLM 或导入全新系统吗?
不一定。
欧盟《网络弹性法案》(Cyber Resilience Act, CRA)将于 2027 年 12 月 11 日全面适用;其中第 14 条报告义务已于 2026 年 9 月 11 日起适用,且适用于 2027 年 12 月 11 日前已投放市场的产品。
CRA 并未指定企业必须使用哪一套软件。真正的挑战在于,企业能否将产品信息、安全需求、漏洞处理与测试记录建立关联,并提供可追溯、可审查的技术文档。
📌 CRA 三大管理重点
🔍 您的企业是否也面临以下问题?(以下为常见行业场景示意,非法规要求)
💡 如何在现有系统上建立 CRA 追溯架构?
✅ 安盛资讯已开发 Polarion 与 Oracle Agile PLM 的数据对接,可在保留现有 PLM 管理流程的基础上,进一步规划 CRA 产品网络安全追溯架构。实际对接方式依客户现有系统与数据结构规划。
企业也可参考 IEC 62443-4-1 安全开发生命周期流程,逐步建立符合自身产品特性的网络安全管理机制。IEC 62443-4-1 目前未列为 CRA 协调标准。
⚠️ CRA 合规的重点,不是更换多少套系统,而是让各系统的数据能够关联、追溯与审查。
👉 想了解如何集成现有 PLM、SBOM 工具与 Polarion,建立产品网络安全追溯能力?
欢迎与安盛资讯联系。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:上一篇:EU CRA 漏洞处理与支持期:上市后的持续责任|本篇为系列最终篇:返回 EU CRA 网络弹性法案系列文章总览
EU CRA 漏洞处理与支持期:上市后的持续责任
/在: CRA 网络弹性法案产品已经出货、甚至停产,制造商还需要负责安全更新吗?
欧盟《网络弹性法案》(Cyber Resilience Act, CRA)将于 2027 年 12 月 11 日全面适用。CRA 明确要求制造商在产品支持期内,持续管理漏洞并提供必要的安全更新。产品上市,不代表网络安全责任就此结束。
2027 年 12 月 11 日起投放市场的产品,在其支持期内,即使该机型已停产,制造商仍须处理漏洞并提供安全更新;遭主动利用漏洞的报告义务(第 14 条)则不受支持期限制,且自 2026 年 9 月 11 日起,也适用于 2027 年 12 月 11 日前已投放市场的产品。
📌 CRA 漏洞处理与支持期重点(摘要)
🔍 您的企业是否也面临以下问题?(以下为常见行业场景示意,非法规要求)
💡 企业该如何准备?
👉 想了解如何建立漏洞管理流程、产品支持期及安全更新追溯机制?
欢迎与安盛资讯联系。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:EU CRA 网络弹性法案系列文章|上一篇:EU CRA 漏洞报告:24 小时预警与 72 小时通报|下一篇:EU CRA 系统集成:对接 PLM、SBOM 工具与 Polarion
EU CRA 漏洞报告:24 小时预警与 72 小时通报
/在: CRA 网络弹性法案您的产品发现遭主动利用的漏洞时,能在 24 小时内提出早期预警吗?
欧盟《网络弹性法案》(Cyber Resilience Act, CRA)第 14 条报告义务,已自 2026 年 9 月 11 日起适用。即使是 2027 年 12 月 11 日前已投放欧盟市场的产品,只要符合通报条件,同样受到规范。
📌 CRA 漏洞通报四大重点
🔍 您的企业是否面临这样的挑战?
💡 企业可以如何提前准备?
对制造商而言,CRA 通报不只是网络安全团队的工作,更涉及研发、产品管理、质量与客户服务之间的信息整合。通过 SBOM、产品版本管理与需求追溯机制,有助于企业更高效地分析漏洞影响范围,支持通报及后续修复作业。
👉 想评估贵公司的漏洞影响分析与产品追溯能力?
欢迎与安盛资讯联系。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:EU CRA 网络弹性法案系列文章|上一篇:EU CRA SBOM:工控机要管理哪些软件与固件?|下一篇:EU CRA 漏洞处理与支持期:上市后的持续责任
EU CRA SBOM:工控机要管理哪些软件与固件?
/在: CRA 网络弹性法案一台工控机(工业计算机,IPC),您知道里面到底包含多少软件与固件吗?
欧盟《网络弹性法案》(Cyber Resilience Act, CRA)将于 2027 年 12 月 11 日全面适用。CRA 附件一第二部分(漏洞处理要求)规定制造商识别并记录产品组件与漏洞,包含建立 SBOM(Software Bill of Materials,软件物料清单),作为漏洞管理与影响分析的基础。
📌 CRA SBOM 三大重点
🔍 工控机(IPC)需要盘点哪些项目?
💡 企业该如何建立 SBOM 管理机制?
当某个开源组件被披露安全漏洞时,企业能否立即回答:“哪些产品使用了这个组件?哪些已出货版本受到影响?”这正是建立 SBOM 管理机制的重要目的。
👉 想规划适合贵公司的 SBOM 与产品版本追溯管理方式?
欢迎与安盛资讯联系。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:EU CRA 网络弹性法案系列文章|上一篇:EU CRA 安全设计要求:从默认密码到安全更新|下一篇:EU CRA 漏洞报告:24 小时预警与 72 小时通报
EU CRA 安全设计要求:从默认密码到安全更新
/在: CRA 网络弹性法案您的产品,是否在出厂时就具备足够的网络安全防护?
欧盟《网络弹性法案》(Cyber Resilience Act, CRA)将于 2027 年 12 月 11 日全面适用。CRA 要求制造商依据产品的网络安全风险评估,在规划、设计、开发及生产阶段就纳入适当的安全措施(附件一 Annex I);产品上市后,在支持期内仍须持续处理漏洞并提供安全更新。
🔹 CRA 附件一的五个安全设计重点
📌 您的产品是否存在以下风险?
💡 企业该如何准备?
👉 想了解如何将 CRA 要求转化为可执行的安全需求?
欢迎与安盛资讯联系。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:EU CRA 网络弹性法案系列文章|上一篇:EU CRA 产品分级与 CE 标志:合格评定路径怎么选?|下一篇:EU CRA SBOM:工控机要管理哪些软件与固件?
EU CRA 产品分级与 CE 标志:合格评定路径怎么选?
/在: CRA 网络弹性法案您的产品可以自行声明符合 CRA,还是必须经过第三方评估?
欧盟《网络弹性法案》(Cyber Resilience Act, CRA)将于 2027 年 12 月 11 日全面适用。对销售产品至欧盟市场的台湾制造商而言,除了准备 SBOM、漏洞管理及网络安全测试数据,更重要的是先确认:
👉 产品属于哪个 CRA 等级?需要采用哪一种合格评定程序?
📌 CRA 四大产品分级
👉 贵公司的产品属于哪一级?
📄 不论产品等级,都需要建立符合性证据
📋 企业现在可以从四项工作开始
📢 CRA 重要类与关键类产品的技术说明,已由实施条例 (EU) 2025/2392 公布(2025 年 12 月 1 日刊登于欧盟官方公报)。企业应及早确认产品分级,并持续跟踪协调标准、认证方案与公告机构的最新信息。
👉 需要协助盘点 CRA 产品等级与技术文档吗?
安盛资讯协助企业建立产品网络安全需求管理、SBOM、漏洞管理与端到端需求追溯机制,让 CRA 合规准备更有系统。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:EU CRA 网络弹性法案系列文章|上一篇:EU CRA 三个关键日期:现有机型也需要注意!|下一篇:EU CRA 安全设计要求:从默认密码到安全更新
EU CRA 三个关键日期:现有机型也需要注意!
/在: CRA 网络弹性法案CRA 采分阶段适用。了解各阶段的时间点,有助于企业安排准备顺序,特别是产品生命周期较长的行业,更需要提前规划。
📅 CRA 三大关键日期
👉 贵公司是否也有这些情况?
📋 建议做法
优先盘点 2027 年底后仍将持续量产或出货的机型,确认产品版本、SBOM、漏洞管理及测试记录,提前安排 CRA 符合性准备。
👉 想确认贵公司哪些机型需要优先准备吗?
欢迎与安盛资讯联系,协助企业建立产品版本、SBOM、漏洞与测试记录的追溯管理机制。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:EU CRA 网络弹性法案系列文章|上一篇:EU CRA 是什么?谁是制造商、哪些产品需要遵循?|下一篇:EU CRA 产品分级与 CE 标志:合格评定路径怎么选?
EU CRA 是什么?谁是制造商、哪些产品需要遵循?
/在: CRA 网络弹性法案欧盟《网络弹性法案》(Cyber Resilience Act,CRA)是针对“具有数字元素的产品”制定的网络安全法规。只要产品在欧盟市场销售,台湾企业就需要了解自身的角色与责任。
📌 CRA 法规重点
👉 贵公司在 CRA 下属于哪一种角色?
📋 建议做法
先依产品线厘清“自有品牌”与“代工”的角色,再盘点需要提供给客户与主管机构的数据范围,作为后续 CRA 合规规划的基础。
👉 想了解贵公司各产品线在 CRA 下的角色与责任吗?
欢迎与安盛资讯联系,协助您厘清产品合规需求,建立产品网络安全管理与追溯机制。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:EU CRA 网络弹性法案系列文章|下一篇:EU CRA 三个关键日期:现有机型也需要注意!
安盛代理Jama Connect®应用程式生命周期管理(ALM)解决方案
/在: 最新消息ALM 是什么?企业为何要需要落实 ALM 管理?
ALM(Application Lifecycle Management)是一种软体工程的方法论,旨在全面管理应用程式的整个生命周期,从最初的概念和需求开始,一直到开发、测试、部署、运营和最终退役。ALM 专注于协调和整合软体开发过程的各个阶段,以确保整个生命周期的顺利运作和高品质的应用程式交付。
企业为何要需要落实 ALM 系统?
随着万物联网与 AI 应用热潮,车载系统、医疗器材、航太…行业,除了原有的产品研发(Product Lifecycle Management),有越来越多的应用程式搭载于产品,这些应用程式必须遵守严格的法规要求,如:ISO 26262、Automotive SPICE、ISO 13485、ISO 14971、FDA 21 CFR Part 11…法规,以确保产品符合品质标准以确保安全性,ALM 系统提供符合严谨且可追溯、可稽核的软体开发流程,用以支援软体开发工作。
关于 Jama Connect®
Jama Software® 专注于在多样科学的工程组织中最大程度地提高创新成功率。在燃料电池、电气化、航太工业、车载软体、手术机器人…等领域,许多客户都采用 Jama Connect® ALM系统来大幅降低缺陷、返工、成本超支和召回的风险。 使用 Jama Connect® 研发与工程单位可以透过Live Traceability™ 跨平台工具,智慧管理开发流程,改善成果。 Jama Software®的客户群涵盖汽车、医疗设备、生命科学、半导体、航空航太和国防、工业制造、消费性电子、金融服务和保险业,这些行业对于 ALM 系统的需求持续快速成长。