EU CRA 產品分級與 CE 標誌:評估路徑怎麼選?
您的產品可以自行宣告符合 CRA,還是必須經過第三方評估?
歐盟《網路韌性法》(Cyber Resilience Act, CRA)將於 2027 年 12 月 11 日全面適用。對銷售產品至歐盟市場的台灣製造商而言,除了準備 SBOM、漏洞管理及資安測試資料,更重要的是先確認:
👉 產品屬於哪個 CRA 等級?需要採用哪一種符合性評估程序?
📌 CRA 四大產品分級
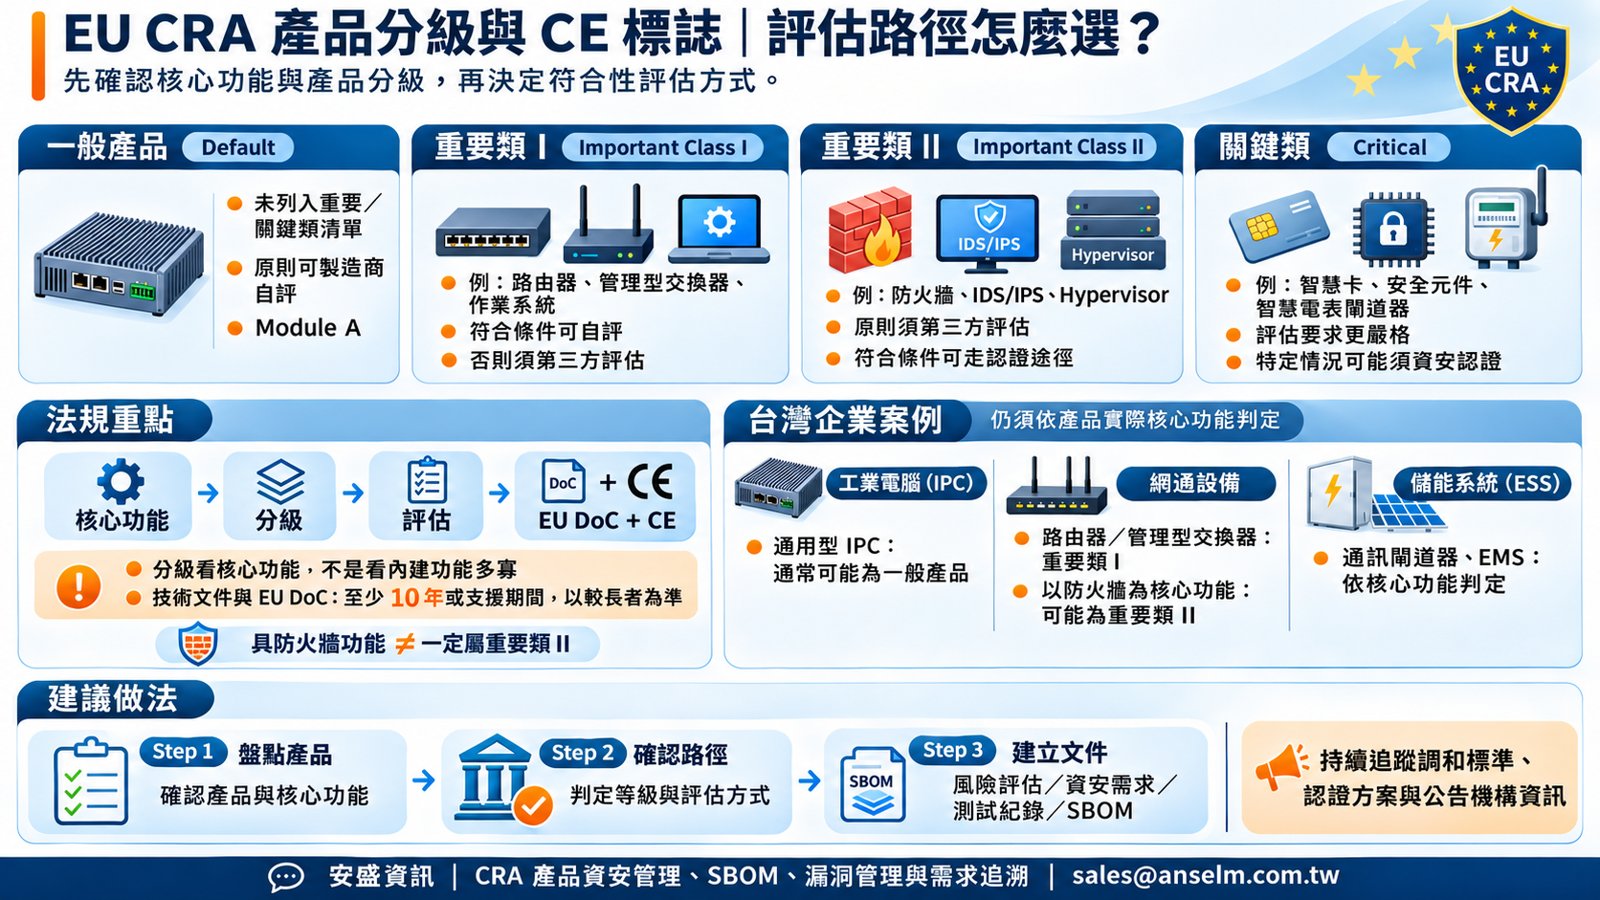
🔹 一般產品(Default)|原則可自行評估
未落入 CRA 重要類或關鍵類清單的產品,原則上可由製造商採用內部控制程序(Module A),自行評估符合性。
🔹 重要類 I(Important Class I)|有條件自行評估
例如:路由器、連網用數據機、具管理功能的交換器(含智慧型交換器、無線基地台等)、作業系統。
完整採用適用的調和標準、共同規範,或保證等級至少為「substantial」的歐盟資安認證時,可採內部控制程序(Module A);否則須採第三方評估程序(Module B+C 或 Module H)。目前尚無調和標準刊登於歐盟公報,實務上須持續追蹤。
🔹 重要類 II(Important Class II)|第三方評估為主
例如:防火牆、入侵偵測與防護系統(IDS/IPS)、Hypervisor 與容器執行環境。
不能自行宣告,須由公告機構(Notified Body)參與評估(Module B+C 或 Module H),或取得保證等級至少為「substantial」的歐盟資安認證。公開技術文件的開源軟體產品另有例外。
🔹 關鍵類(Critical Products)|更嚴格的評估要求
例如:智慧卡、安全元件、智慧電表閘道器。
目前比照重要類 II 的評估程序;若執委會日後通過授權法規(delegated act),特定產品可能必須取得歐盟資安認證。
⚠️ 關鍵觀念:產品分級取決於核心功能,不是看內建多少功能。
・工業電腦即使搭載作業系統,也不代表整機自動升級為重要類 I。
・路由器即使內建防火牆,也不一定直接被歸為重要類 II。
👉 貴公司的產品屬於哪一級?
🏭 工業電腦(IPC): 通用型工業電腦通常可能屬於一般產品,但仍須確認其主要用途與核心功能。
🌐 網通設備: 核心功能為路由、連網數據機或具管理功能交換的設備,屬重要類 I;只是內含路由或交換模組、核心功能不同的設備,不會因此自動歸入。以防火牆或 IDS/IPS 為核心功能的設備,則屬重要類 II。
🔋 儲能系統(ESS): 通訊閘道器、能源管理系統(EMS)及控制設備,應依各自的核心功能及適用範圍逐一判定。
📄 不論產品等級,都需要建立符合性證據
製造商必須準備:
✔️ 技術文件(Technical Documentation)
✔️ 符合性評估(Conformity Assessment)
✔️ 歐盟符合性聲明(EU Declaration of Conformity, DoC)
✔️ CE 標誌(CE Marking)
⚠️ 技術文件及 EU DoC 須自產品投放市場後保存至少 10 年,或保存至支援期間結束,以較長者為準,並供市場監督機關隨時查閱。
📋 企業現在可以從四項工作開始
1️⃣ 產品資安風險評估(Cybersecurity Risk Assessment)
2️⃣ 資安需求與追溯(Security Requirements & Traceability)
3️⃣ 資安驗證與測試紀錄(Security Verification & Test Evidence)
4️⃣ 軟體物料清單(Software Bill of Materials, SBOM)
這些資料不只是為了通過 CE 符合性評估,也是未來產品漏洞管理、版本追溯與客戶稽核的重要基礎。
📢 CRA 重要類與關鍵類產品的技術說明,已由執行法規 (EU) 2025/2392 公布(2025 年 12 月 1 日刊登於歐盟公報)。企業應及早確認產品分級,並持續追蹤調和標準、認證方案與公告機構的最新資訊。
👉 需要協助盤點 CRA 產品等級與技術文件嗎?
安盛資訊協助企業建立產品資安需求管理、SBOM、漏洞管理與端到端需求追溯機制,讓 CRA 合規準備更有系統。
📩 聯絡安盛資訊: sales@anselm.com.tw
延伸閱讀:EU CRA 網路韌性法系列文章|上一篇:CRA 三個關鍵日期:既有機種也需要注意|下一篇:CRA 安全設計要求(即將推出)
本文僅供一般資訊參考,不構成法律意見。