EU CRA 漏洞处理与支持期:上市后的持续责任
产品已经出货、甚至停产,制造商还需要负责安全更新吗?
欧盟《网络弹性法案》(Cyber Resilience Act, CRA)将于 2027 年 12 月 11 日全面适用。CRA 明确要求制造商在产品支持期内,持续管理漏洞并提供必要的安全更新。产品上市,不代表网络安全责任就此结束。
2027 年 12 月 11 日起投放市场的产品,在其支持期内,即使该机型已停产,制造商仍须处理漏洞并提供安全更新;遭主动利用漏洞的报告义务(第 14 条)则不受支持期限制,且自 2026 年 9 月 11 日起,也适用于 2027 年 12 月 11 日前已投放市场的产品。
📌 CRA 漏洞处理与支持期重点(摘要)
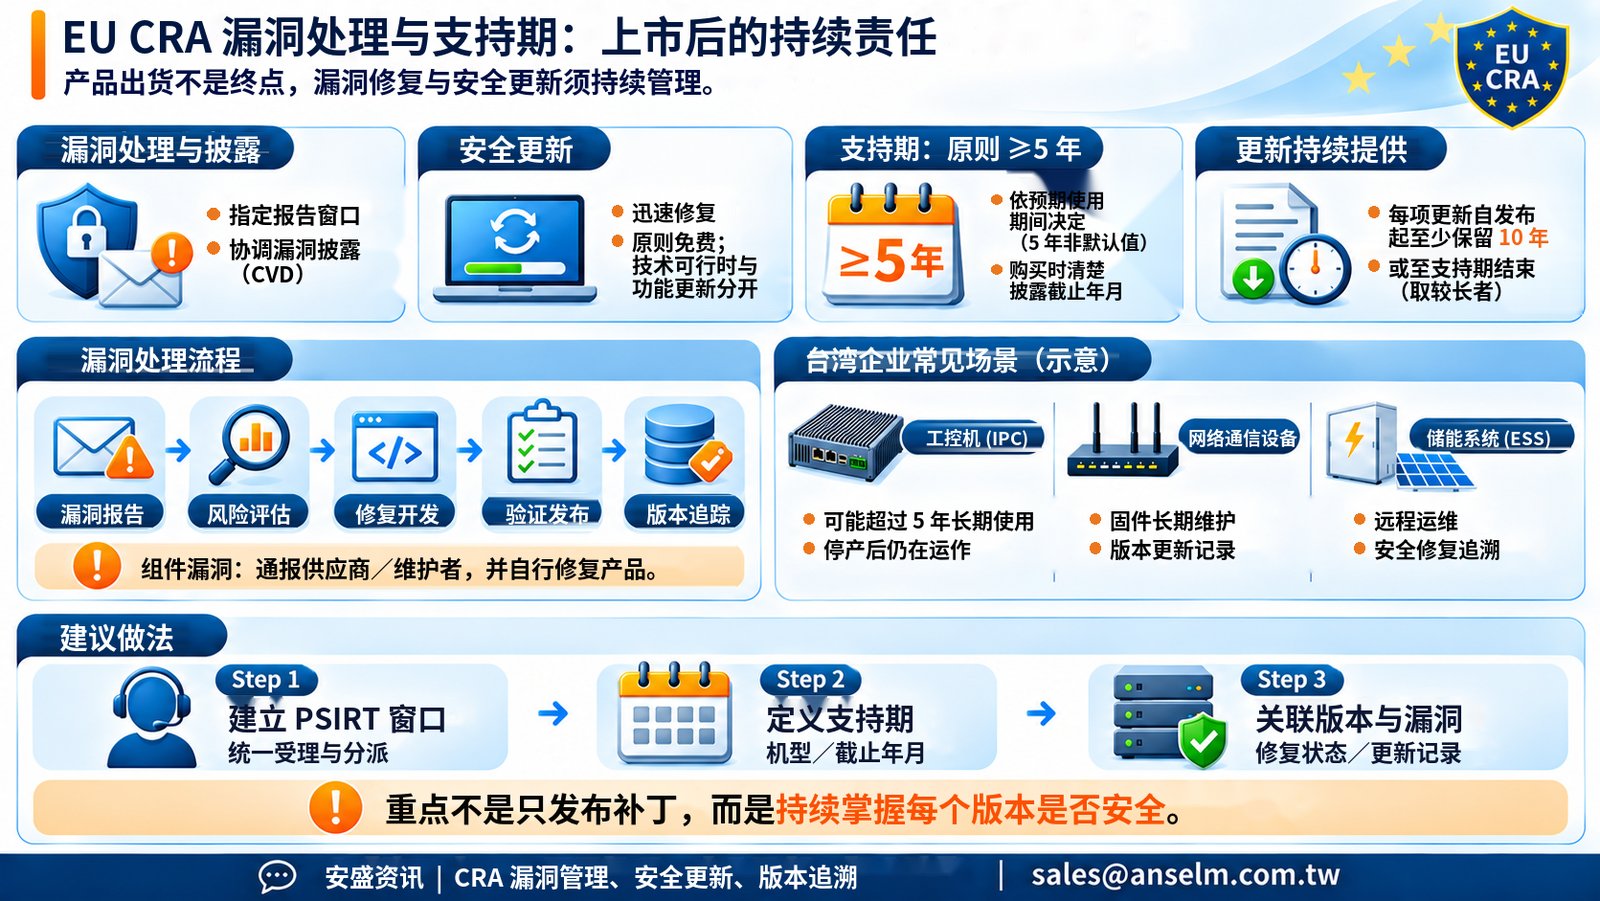
🔹 漏洞处理与披露: 建立协调漏洞披露(CVD)政策及对外报告渠道,确保收到漏洞通报后,能进行风险评估、修复与跟踪。
🔹 安全更新: 安全更新原则上应免费提供(例外:制造商与企业客户对定制化产品另有约定),并在技术可行时与功能更新分开发布,确保用户能及时修复漏洞。
🔹 产品支持期: 支持期应反映产品的预期使用期间,并考量用户合理期待、产品性质与用途等因素;原则上至少 5 年,只有产品预期使用不到 5 年时,才可依该较短期间制定。判定依据须记录在技术文档中。制造商应在购买时以清楚易懂、容易取得的方式,标明支持期截止日(至少到年月)。
🔹 安全更新保留期: 支持期内发布的每一项安全更新,自发布起须持续可供取得至少 10 年;若支持期剩余时间更长,则保留至支持期结束,以较长者为准。
🔹 第三方组件漏洞: 当产品内含的第三方或开源组件发现漏洞时,制造商须通报该组件的制造者或维护者,并依 CRA 漏洞处理要求自行处理、修复自家产品;若自行开发了修正,应与该组件的维护者分享相关代码或文件。
🔍 您的企业是否也面临以下问题?(以下为常见行业场景示意,非法规要求)
🖥️ 工控机(工业计算机,IPC): 产品可能长期使用 5 年以上,即使已停产,客户仍在现场运作。当固件发现漏洞时,哪些机型与版本仍需要支持?
🌐 网络通信设备: 固件需要长期维护,但不同客户可能使用不同版本。如何确认各版本的修复与更新状态?
🔋 储能系统(ESS): EMS、BMS 等系统具有长期运维需求。当发生网络安全漏洞,如何跟踪修复、验证及部署记录?
💡 企业该如何准备?
建议从三个方向建立管理机制:
✅ 建立 PSIRT 窗口: 统一接收漏洞通报,定义评估、修复、验证与发布流程。
✅ 明确定义支持期: 依产品机型及预期使用期间,管理支持截止日期。
✅ 建立版本与漏洞追溯: 将漏洞、受影响组件、固件版本、安全更新及测试记录建立关联。
⚠️ CRA 的重点不只是发布补丁,而是能持续掌握每个产品版本的漏洞处理与安全更新状态。
👉 想了解如何建立漏洞管理流程、产品支持期及安全更新追溯机制?
欢迎与安盛资讯联系。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:EU CRA 网络弹性法案系列文章|上一篇:EU CRA 漏洞报告:24 小时预警与 72 小时通报|下一篇:EU CRA 系统集成:对接 PLM、SBOM 工具与 Polarion
本文仅供一般信息参考,不构成法律意见。官方来源:Regulation (EU) 2024/2847(第 13、14、69 条及附件一第二部分);欧盟委员会 CRA 实施指引。