EU CRA 系统集成:对接 PLM、SBOM 工具与 Polarion
企业要满足 CRA 网络安全要求,就必须更换现有的 PLM 或导入全新系统吗?
不一定。
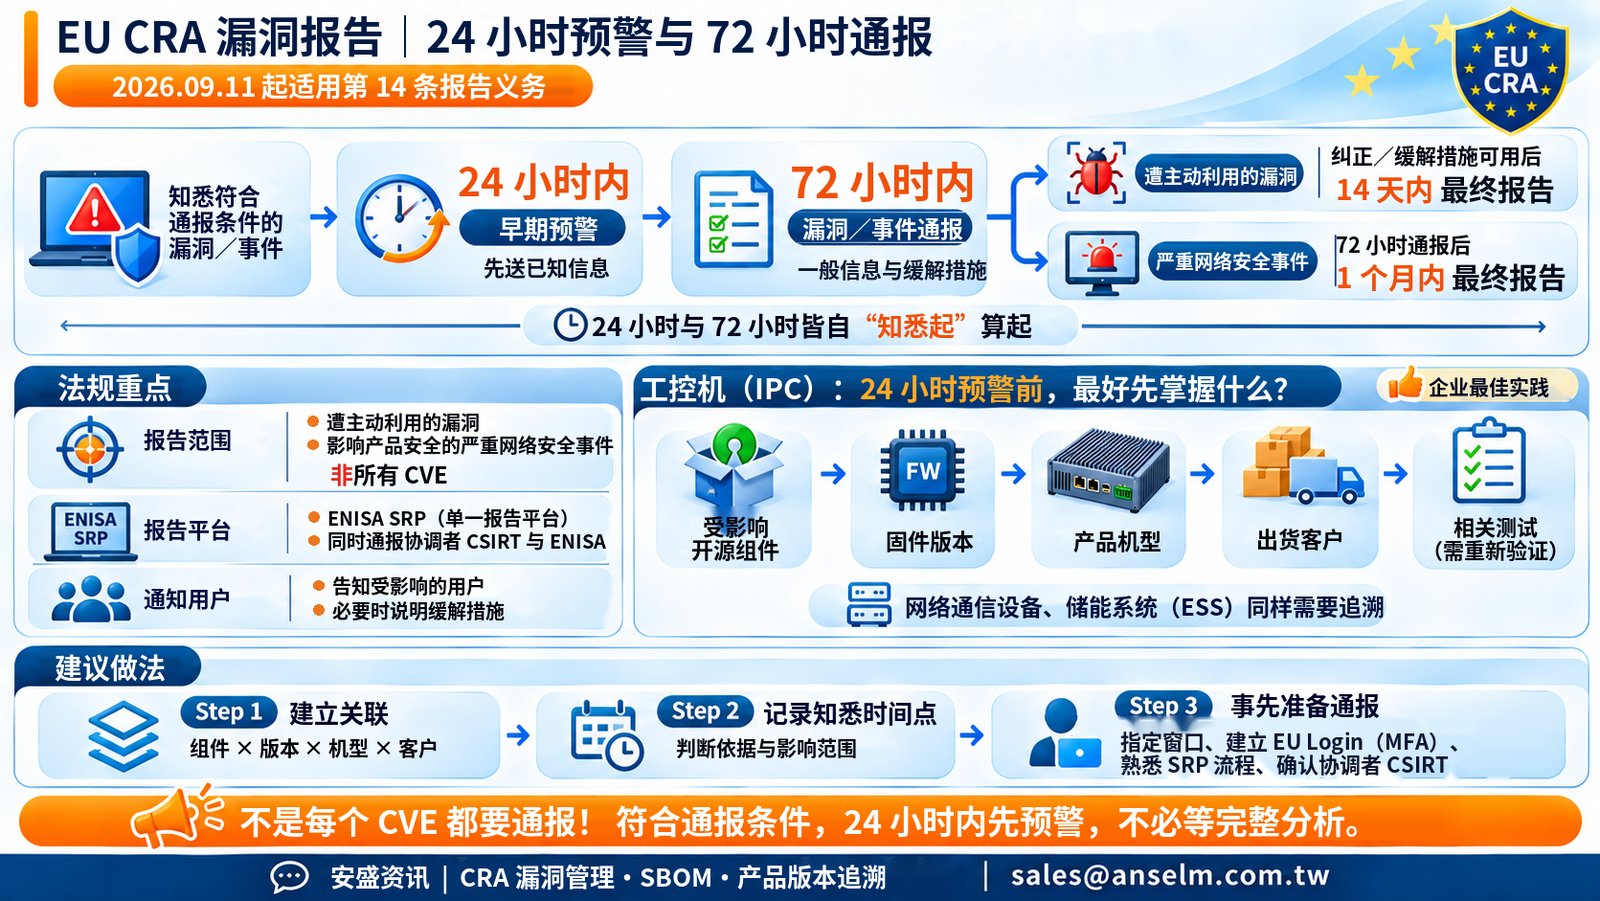
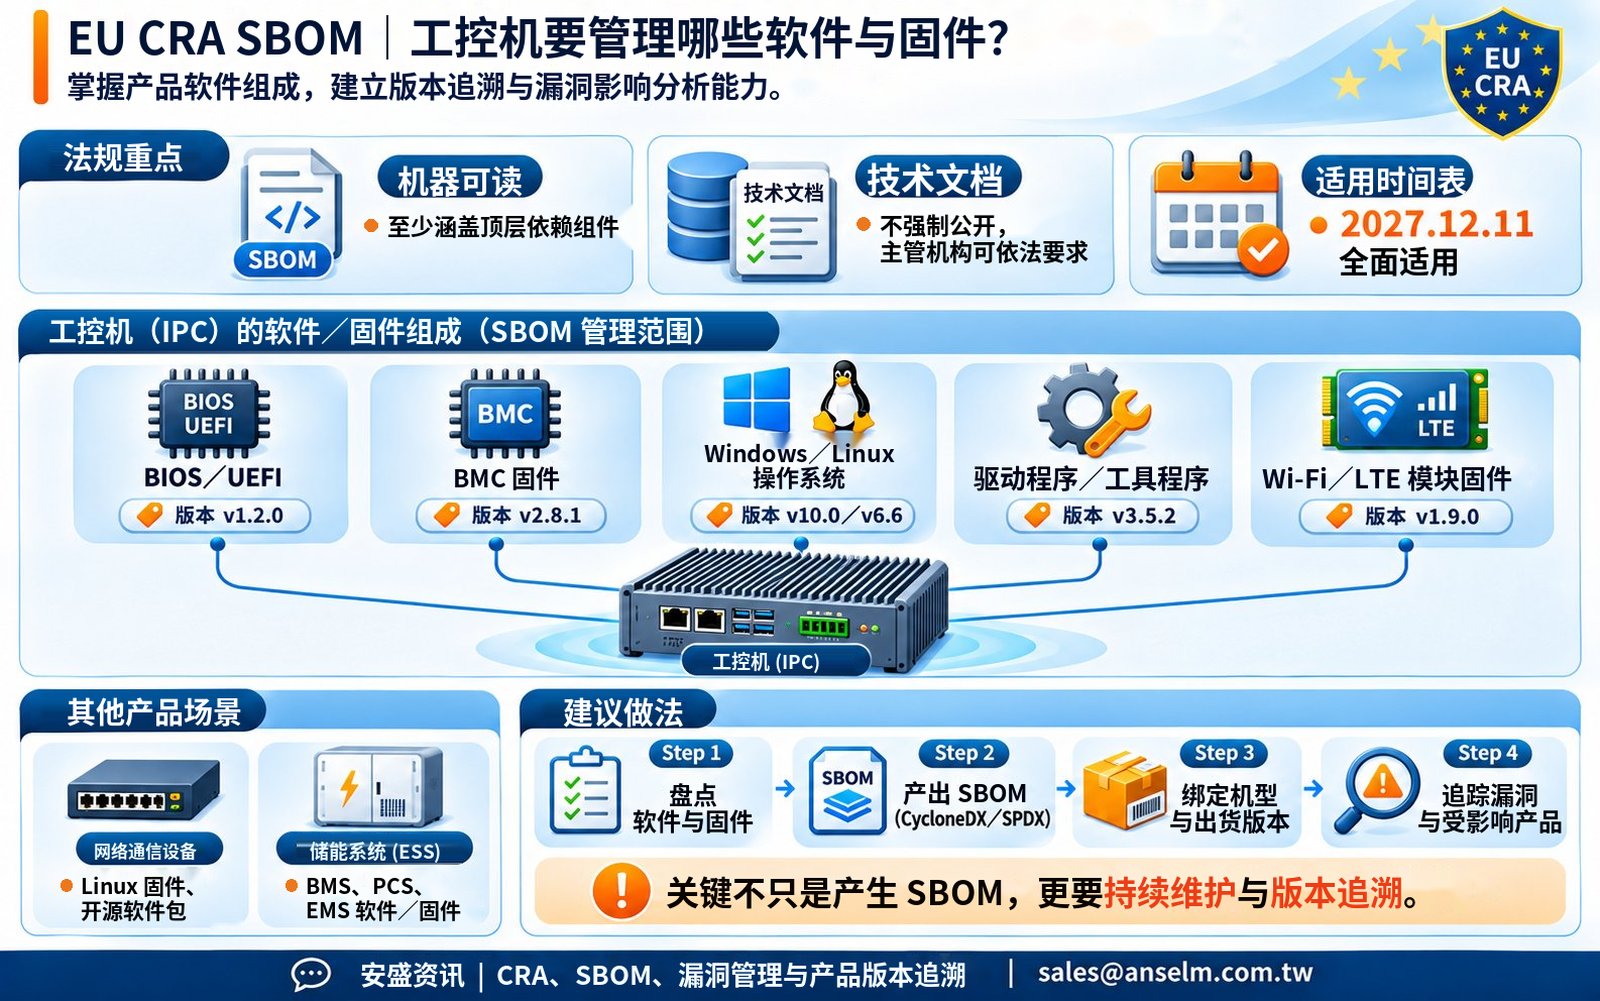
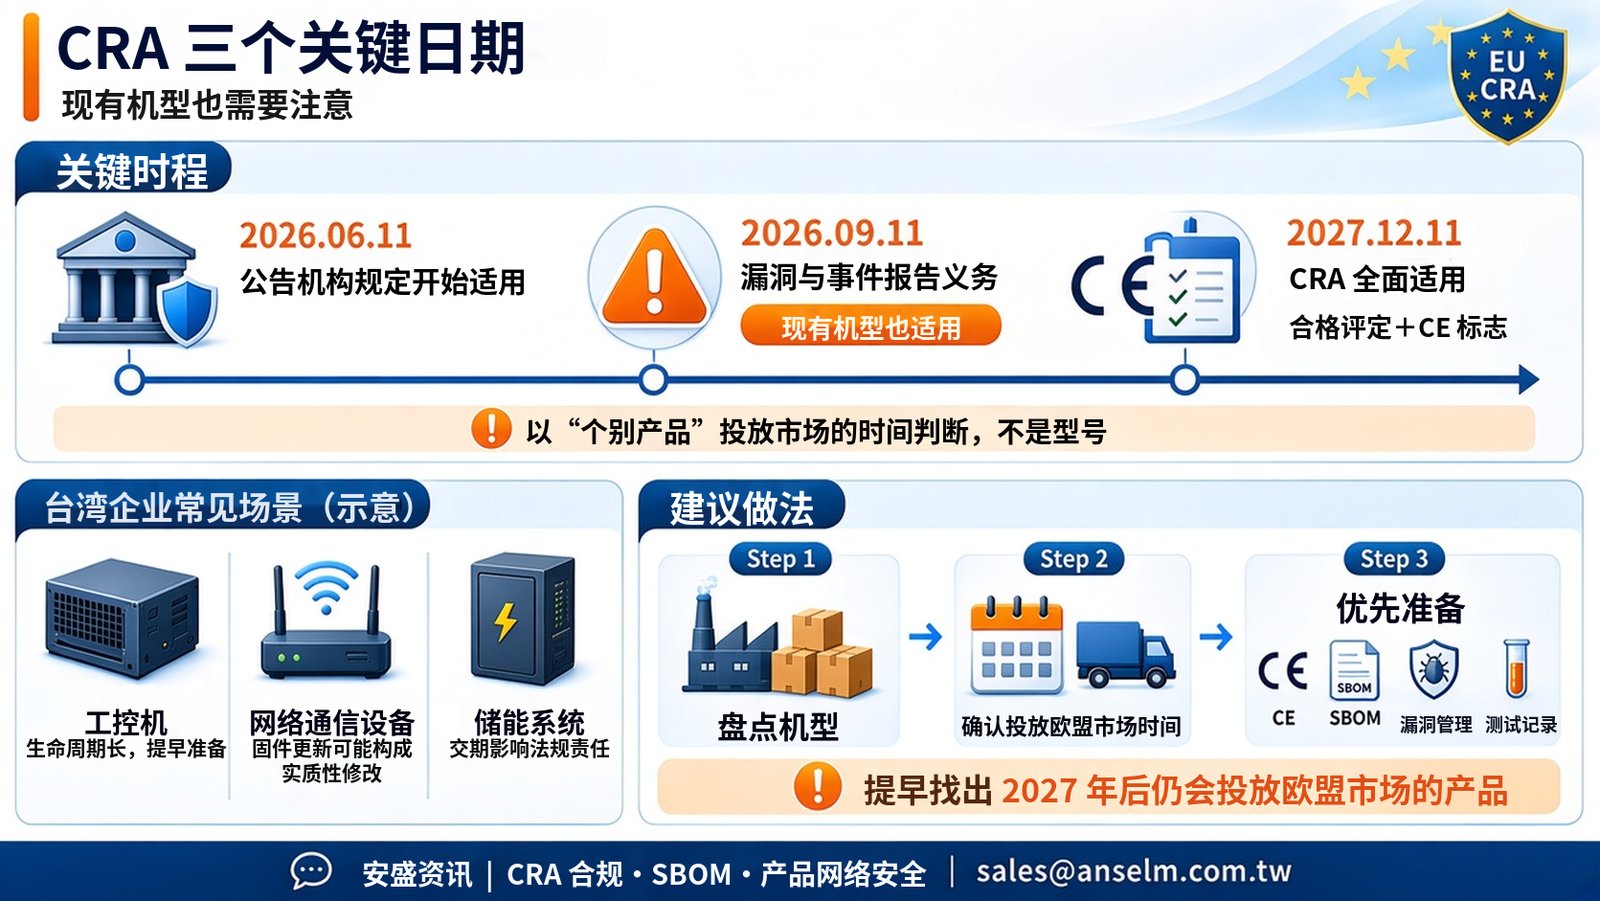
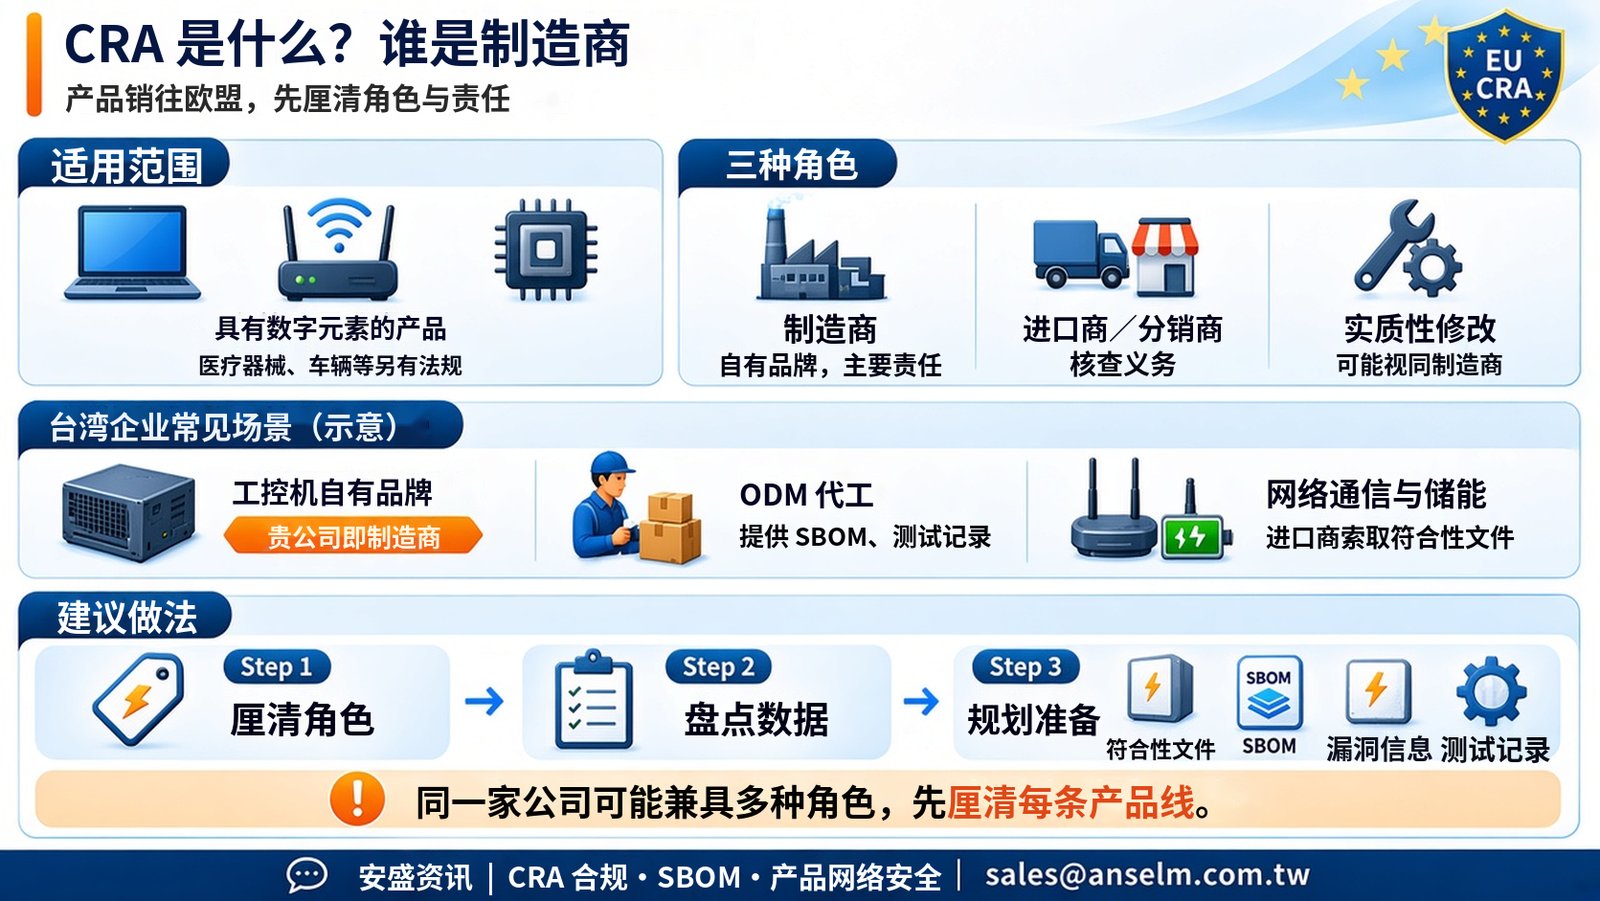
欧盟《网络弹性法案》(Cyber Resilience Act, CRA)将于 2027 年 12 月 11 日全面适用;其中第 14 条报告义务已于 2026 年 9 月 11 日起适用,且适用于 2027 年 12 月 11 日前已投放市场的产品。
CRA 并未指定企业必须使用哪一套软件。真正的挑战在于,企业能否将产品信息、安全需求、漏洞处理与测试记录建立关联,并提供可追溯、可审查的技术文档。
📌 CRA 三大管理重点
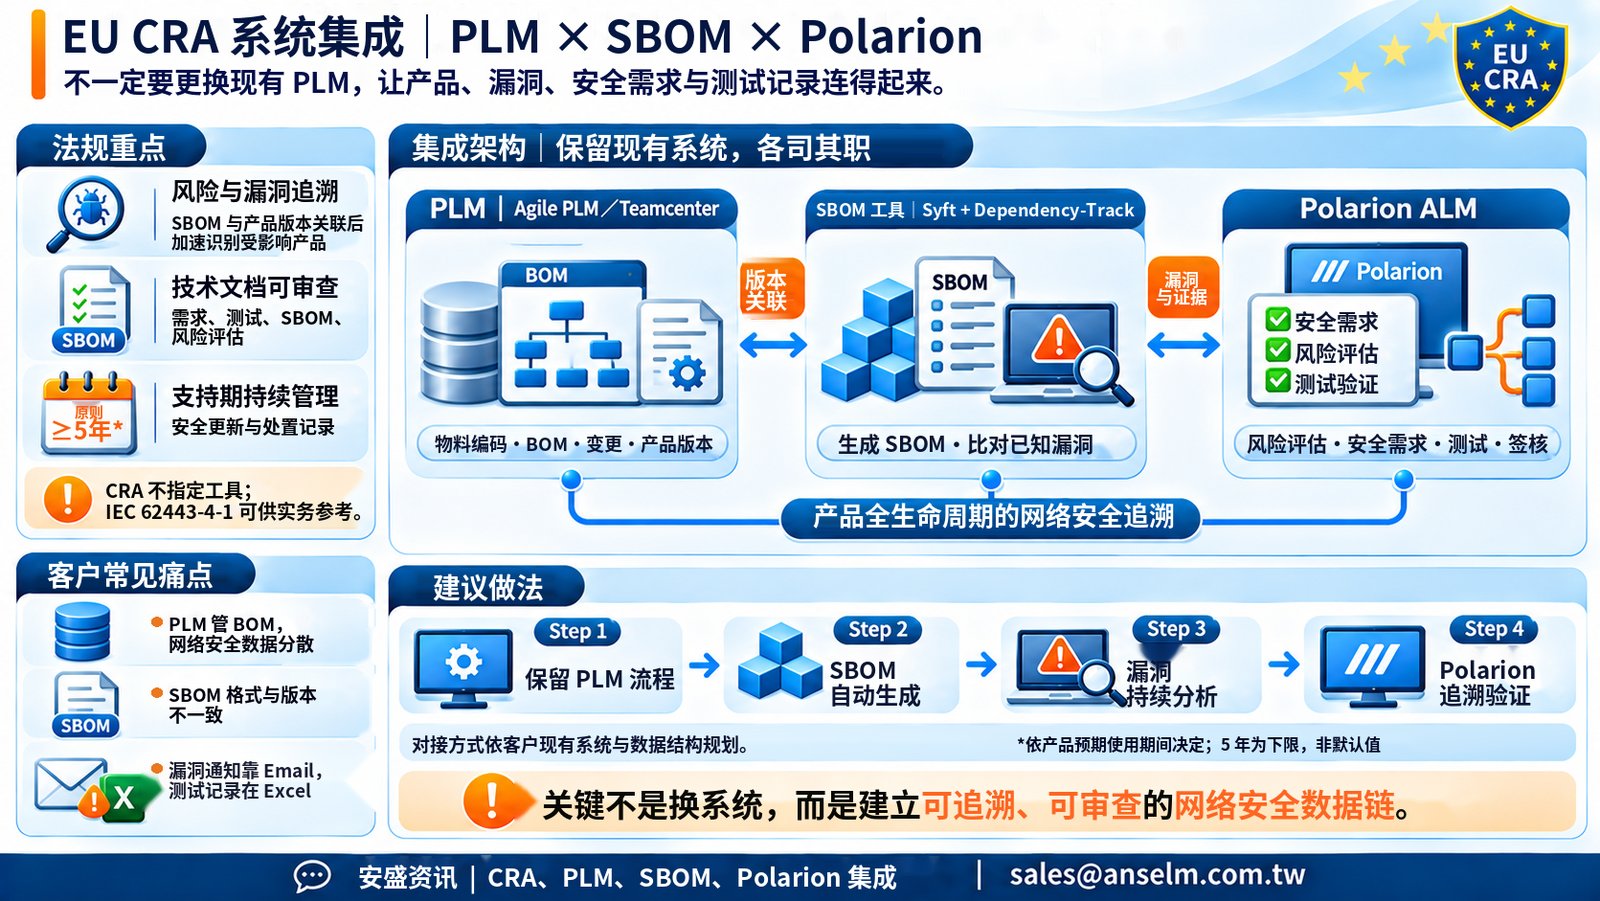
🔹 漏洞影响追溯: 当软件组件出现漏洞时,若 SBOM 已与产品版本、BOM 建立关联,可较快缩小受影响的固件版本与产品型号范围;如再对接 ERP/出货数据,也能进一步协助确认相关出货对象。
🔹 安全文档可审查: 将网络安全风险评估、安全需求、测试验证与 SBOM 建立关联,支持 CRA 技术文档的准备。
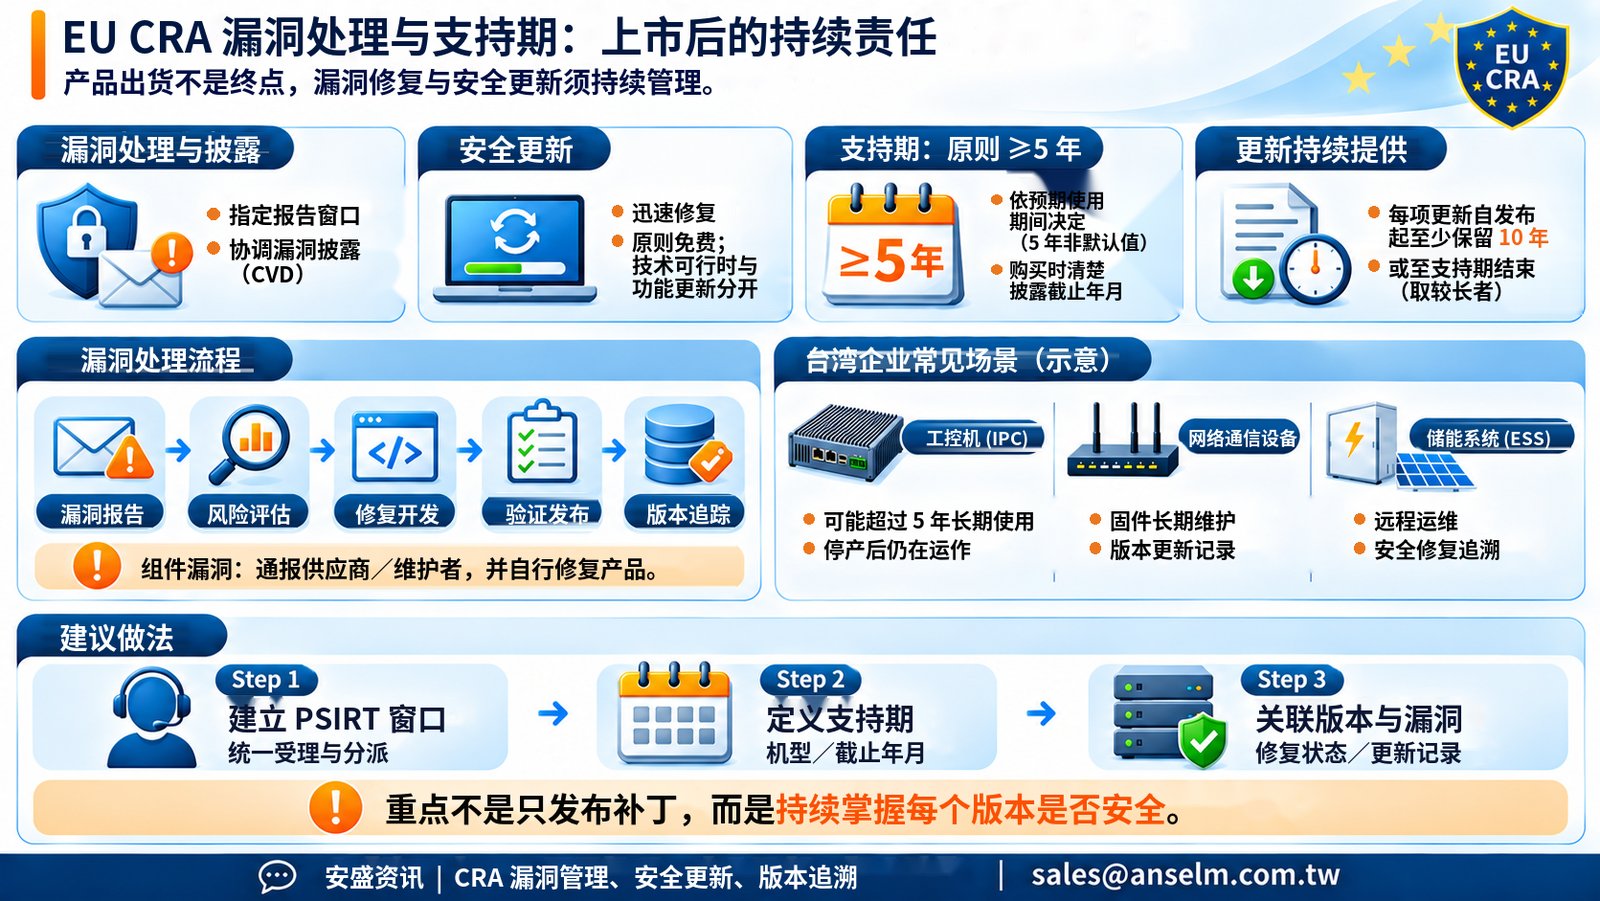
🔹 上市后持续管理: 在产品支持期内,持续记录漏洞处理、安全更新与产品版本变更。
🔍 您的企业是否也面临以下问题?(以下为常见行业场景示意,非法规要求)
🔸 物料编码、BOM 与工程变更由 Agile PLM 或 Teamcenter 管理。
🔸 SBOM 由不同研发团队产出,版本与格式不一致。
🔸 漏洞信息通过电子邮件传递,难以跟踪评估与修复状态。
🔸 安全需求及测试结果分散在 Excel 或其他文档中。
⚠️ 当漏洞发生时,各部门必须人工比对数据,才能确认受影响产品。
💡 如何在现有系统上建立 CRA 追溯架构?
建议让三类系统各司其职:
🔹 PLM|Oracle Agile PLM/Siemens Teamcenter: 保留现有的物料编码、BOM、产品版本与工程变更管理流程。
🔹 SBOM 工具|Syft + OWASP Dependency-Track: 通过 Syft 生成 SBOM(以 CycloneDX 格式输出,供 Dependency-Track 导入),再由 Dependency-Track 持续比对已知漏洞数据源,分析软件组件风险。
🔹 ALM|Siemens Polarion: 管理网络安全风险评估、安全需求、修复任务、测试验证与电子签核记录(依项目模板与 workflow 配置),建立可追溯的管理流程。安盛资讯已开发 Dependency-Track 与 Polarion 的对接,并可结合 CI/CD 流程,将漏洞分析结果带入 Polarion 进行评估与跟踪。
通过适当的系统集成,企业可以建立:
产品版本 ↔ SBOM 组件 ↔ 漏洞评估 ↔ 安全需求 ↔ 测试验证
让漏洞处理减少对人工查找与零散文档的依赖。
✅ 安盛资讯已开发 Polarion 与 Oracle Agile PLM 的数据对接,可在保留现有 PLM 管理流程的基础上,进一步规划 CRA 产品网络安全追溯架构。实际对接方式依客户现有系统与数据结构规划。
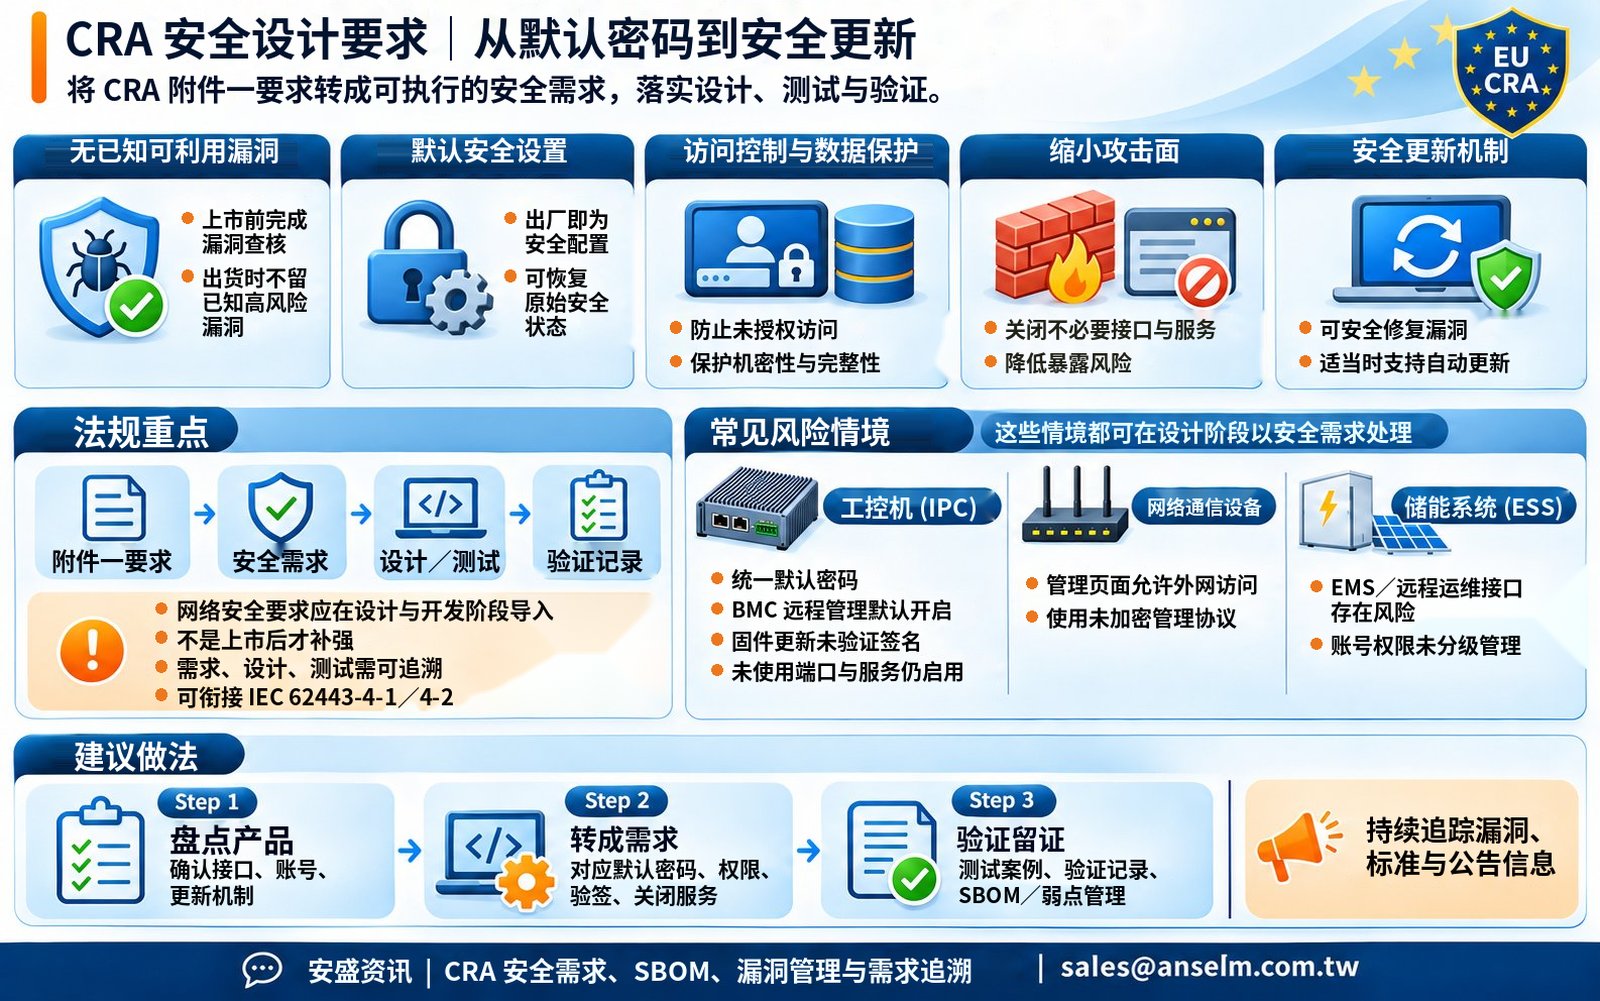
企业也可参考 IEC 62443-4-1 安全开发生命周期流程,逐步建立符合自身产品特性的网络安全管理机制。IEC 62443-4-1 目前未列为 CRA 协调标准。
⚠️ CRA 合规的重点,不是更换多少套系统,而是让各系统的数据能够关联、追溯与审查。
👉 想了解如何集成现有 PLM、SBOM 工具与 Polarion,建立产品网络安全追溯能力?
欢迎与安盛资讯联系。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:上一篇:EU CRA 漏洞处理与支持期:上市后的持续责任|本篇为系列最终篇:返回 EU CRA 网络弹性法案系列文章总览
本文仅供一般信息参考,不构成法律意见;产品功能以各原厂公开资料与实际版本、许可方案为准。官方来源:Regulation (EU) 2024/2847(序言第 8 点、第 13(8)、14、69(3)、71(2) 条及附件七);Siemens Polarion Cybersecurity;Polarion X 2512 新功能;Siemens Polarion CRA 合规说明;OWASP Dependency-Track 文件格式;Anchore Syft。(欧盟官方公报无中文版本,以上链接为英文版)