EU CRA 系統整合:串接 PLM、SBOM 工具與 Polarion
企業要符合 CRA 資安要求,就必須更換現有的 PLM 或導入全新系統嗎?
不一定。
歐盟《網路韌性法》(Cyber Resilience Act, CRA)將於 2027 年 12 月 11 日全面適用;其中第 14 條通報義務已於 2026 年 9 月 11 日起適用,且適用於 2027 年 12 月 11 日前已上市的產品。
CRA 並未指定企業必須使用哪一套軟體。真正的挑戰在於,企業能否將產品資訊、安全需求、漏洞處理與測試紀錄建立關聯,並提供可追溯、可查核的技術文件。
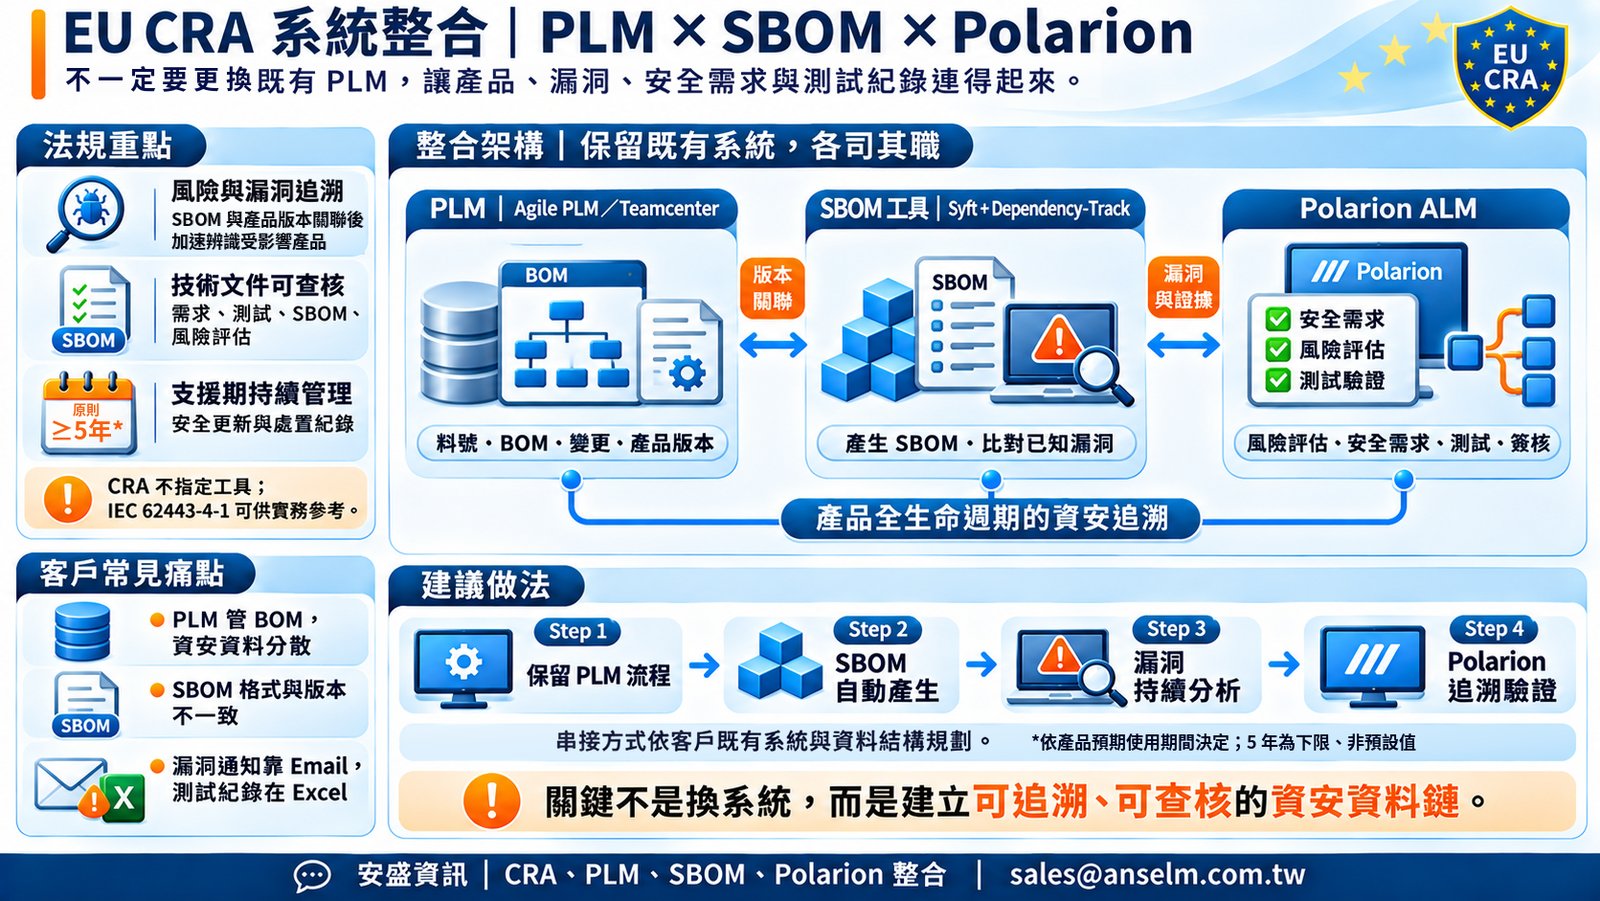
📌 CRA 三大管理重點
🔹 漏洞影響追溯: 當軟體元件出現漏洞時,若 SBOM 已與產品版本、BOM 建立關聯,可較快縮小受影響的韌體版本與產品機種範圍;如再串接 ERP/出貨資料,也能進一步協助確認相關出貨對象。
🔹 資安文件可查核: 將資安風險評估、安全需求、測試驗證與 SBOM 建立關聯,支援 CRA 技術文件準備。
🔹 上市後持續管理: 在產品支援期間,持續記錄漏洞處理、安全更新與產品版本變更。
🔍 您的企業是否也面臨以下問題?(以下為常見產業情境示意,非法規要求)
🔸 料號、BOM 與工程變更由 Agile PLM 或 Teamcenter 管理。
🔸 SBOM 由不同研發團隊產出,版本與格式不一致。
🔸 漏洞資訊透過 Email 傳遞,難以追蹤評估與修補狀態。
🔸 安全需求及測試結果分散於 Excel 或其他文件。
⚠️ 當漏洞發生時,各部門必須人工比對資料,才能確認受影響產品。
💡 如何在既有系統上建立 CRA 追溯架構?
建議讓三類系統各司其職:
🔹 PLM|Oracle Agile PLM/Siemens Teamcenter: 保留既有料號、BOM、產品版本與工程變更管理流程。
🔹 SBOM 工具|Syft + OWASP Dependency-Track: 透過 Syft 產出 SBOM(以 CycloneDX 格式輸出供 Dependency-Track 匯入),再由 Dependency-Track 持續比對已知漏洞資料來源,分析軟體元件風險。
🔹 ALM|Siemens Polarion: 管理資安風險評估、安全需求、修補任務、測試驗證與電子簽核紀錄(依專案範本與 workflow 設定),建立可追溯的管理流程。安盛資訊已開發 Dependency-Track 與 Polarion 的串接,並可結合 CI/CD 流程,將漏洞分析結果帶入 Polarion 進行評估與追蹤。
透過適當的系統整合,企業可以建立:
產品版本 ↔ SBOM 元件 ↔ 漏洞評估 ↔ 安全需求 ↔ 測試驗證
讓漏洞處理減少對人工查找與零散文件的依賴。
✅ 安盛資訊已開發 Polarion 與 Oracle Agile PLM 的資料串接,可在保留既有 PLM 管理流程的基礎上,進一步規劃 CRA 產品資安追溯架構。實際串接方式依客戶既有系統與資料結構規劃。
企業也可參考 IEC 62443-4-1 安全開發生命週期流程,逐步建立符合自身產品特性的資安管理機制。IEC 62443-4-1 目前未列為 CRA 調和標準。
⚠️ CRA 合規的重點,不是更換多少套系統,而是讓各系統的資料能夠連結、追溯與查核。
👉 想了解如何整合既有 PLM、SBOM 工具與 Polarion,建立產品資安追溯能力?
歡迎與安盛資訊聯繫。
📩 聯絡安盛資訊: sales@anselm.com.tw
延伸閱讀:上一篇:EU CRA 漏洞處理與支援期:上市後的持續責任|本篇為系列最終篇:回到 EU CRA 網路韌性法系列文章總覽
本文僅供一般資訊參考,不構成法律意見;產品功能依各原廠公開資料與實際版本、授權方案為準。官方來源:Regulation (EU) 2024/2847(前言第 8 點、第 13(8)、14、69(3)、71(2) 條及附件七);Siemens Polarion Cybersecurity;Polarion X 2512 新功能;Siemens Polarion CRA 合規說明;OWASP Dependency-Track 檔案格式;Anchore Syft。