EU CRA 漏洞通報:24 小時預警與 72 小時通報
您的產品發現遭主動利用的漏洞時,能在 24 小時內提出早期預警嗎?
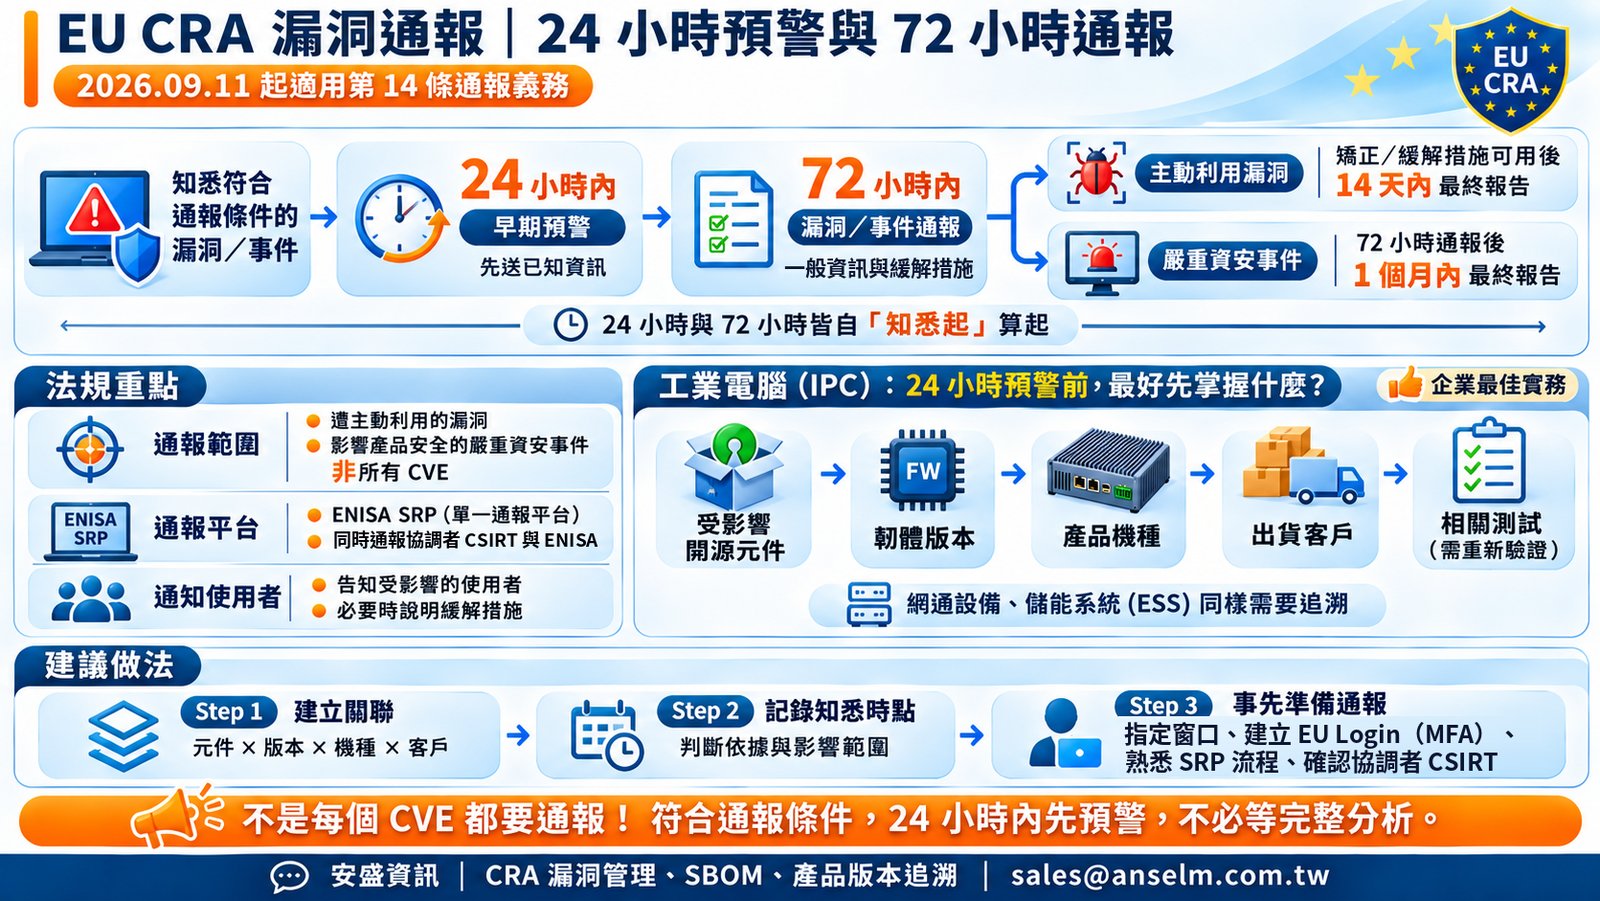
歐盟《網路韌性法》(Cyber Resilience Act, CRA)第 14 條通報義務,已自 2026 年 9 月 11 日起適用。即使是 2027 年 12 月 11 日前已在歐盟市場上市的產品,只要符合通報條件,同樣受到規範。
📌 CRA 漏洞通報四大重點
🔹 哪些情況需要通報? 產品中遭主動利用的漏洞,以及對產品資安造成影響的嚴重事件。並非發現任何 CVE 都必須通報。
🔹 24 小時與 72 小時通報:
・24 小時內:提出早期預警,說明產品已在哪些會員國提供(如適用);事件預警至少要說明是否疑似由不法或惡意行為造成。
・72 小時內:提交漏洞或事件通報,提供已知的一般資訊(漏洞要說明漏洞及利用方式的性質;事件要說明事件性質與初步評估)、已採取及使用者可採取的矯正或緩解措施,並視需要標示資訊敏感程度。
兩者均自製造商知悉符合通報條件的漏洞或事件起算,且應無不當延遲地通報。
🔹 最終報告期限:
・遭主動利用漏洞:矯正或緩解措施可用後 14 天內。
・嚴重資安事件:72 小時事件通報提交後 1 個月內。
🔹 通報與使用者通知: 透過 ENISA 單一通報平台(SRP),同時向協調者 CSIRT 與 ENISA 通報。協調者 CSIRT 原則上是歐盟主要據點所在國的 CSIRT;在歐盟沒有據點的製造商,依授權代表、進口商、經銷商所在國等順序決定。同時須告知受影響使用者(適當時為所有使用者),必要時說明使用者可採取的緩解及矯正措施。
🔍 您的企業是否面臨這樣的挑戰?
假設某工業電腦(IPC)韌體使用的開源元件遭攻擊者主動利用,資安與研發團隊需要迅速釐清:
✅ 哪些韌體版本使用了該元件?
✅ 哪些產品機種受到影響?
✅ 這些產品已出貨給哪些客戶?
✅ 哪些功能或安全測試需要重新驗證?
如果元件、韌體版本、產品機種與客戶資料分散在不同系統中,即使發現漏洞,也可能難以快速完成影響分析。網通設備與儲能系統(ESS)同樣面臨這項挑戰。
💡 企業可以如何提前準備?
1️⃣ 建立產品追溯關聯: 建立「軟體元件 → 韌體版本 → 產品機種 → 出貨客戶」的對應關係。
2️⃣ 建立漏洞判斷機制: 明確記錄知悉時點、漏洞利用證據、受影響產品及判斷依據。
3️⃣ 事先準備通報作業: 指定通報窗口(SRP 稱為 Assigned Representative),並請其預先建立個人 EU Login 帳號、啟用 MFA;熟悉 SRP 通報流程,並確認適用的協調者 CSIRT。SRP 平台本身的註冊與製造商驗證,ENISA 建議等到實際需要提交通報時再進行;已有 EU Login 帳號時,註冊只需幾分鐘。
⚠️ 不是每個 CVE 都要通報!符合通報條件時,24 小時內先提出早期預警,不必等到完整分析完成。
對製造商而言,CRA 通報不只是資安團隊的工作,更涉及研發、產品管理、品質與客戶服務之間的資訊整合。透過 SBOM、產品版本管理與需求追溯機制,有助於企業更有效率地分析漏洞影響範圍,支援通報及後續修復作業。
👉 想評估貴公司的漏洞影響分析與產品追溯能力?
歡迎與安盛資訊聯繫。
📩 聯絡安盛資訊: sales@anselm.com.tw
延伸閱讀:EU CRA 網路韌性法系列文章|上一篇:EU CRA SBOM:工業電腦要管理哪些軟體與韌體?|下一篇:EU CRA 漏洞處理與支援期:上市後的持續責任
本文僅供一般資訊參考,不構成法律意見。官方來源:Regulation (EU) 2024/2847(第 14、69、71 條);ENISA Single Reporting Platform;ENISA SRP 常見問題(第 9、28 題)。