EU CRA SBOM:工業電腦要管理哪些軟體與韌體?
一台工業電腦,您知道裡面到底包含多少軟體與韌體嗎?
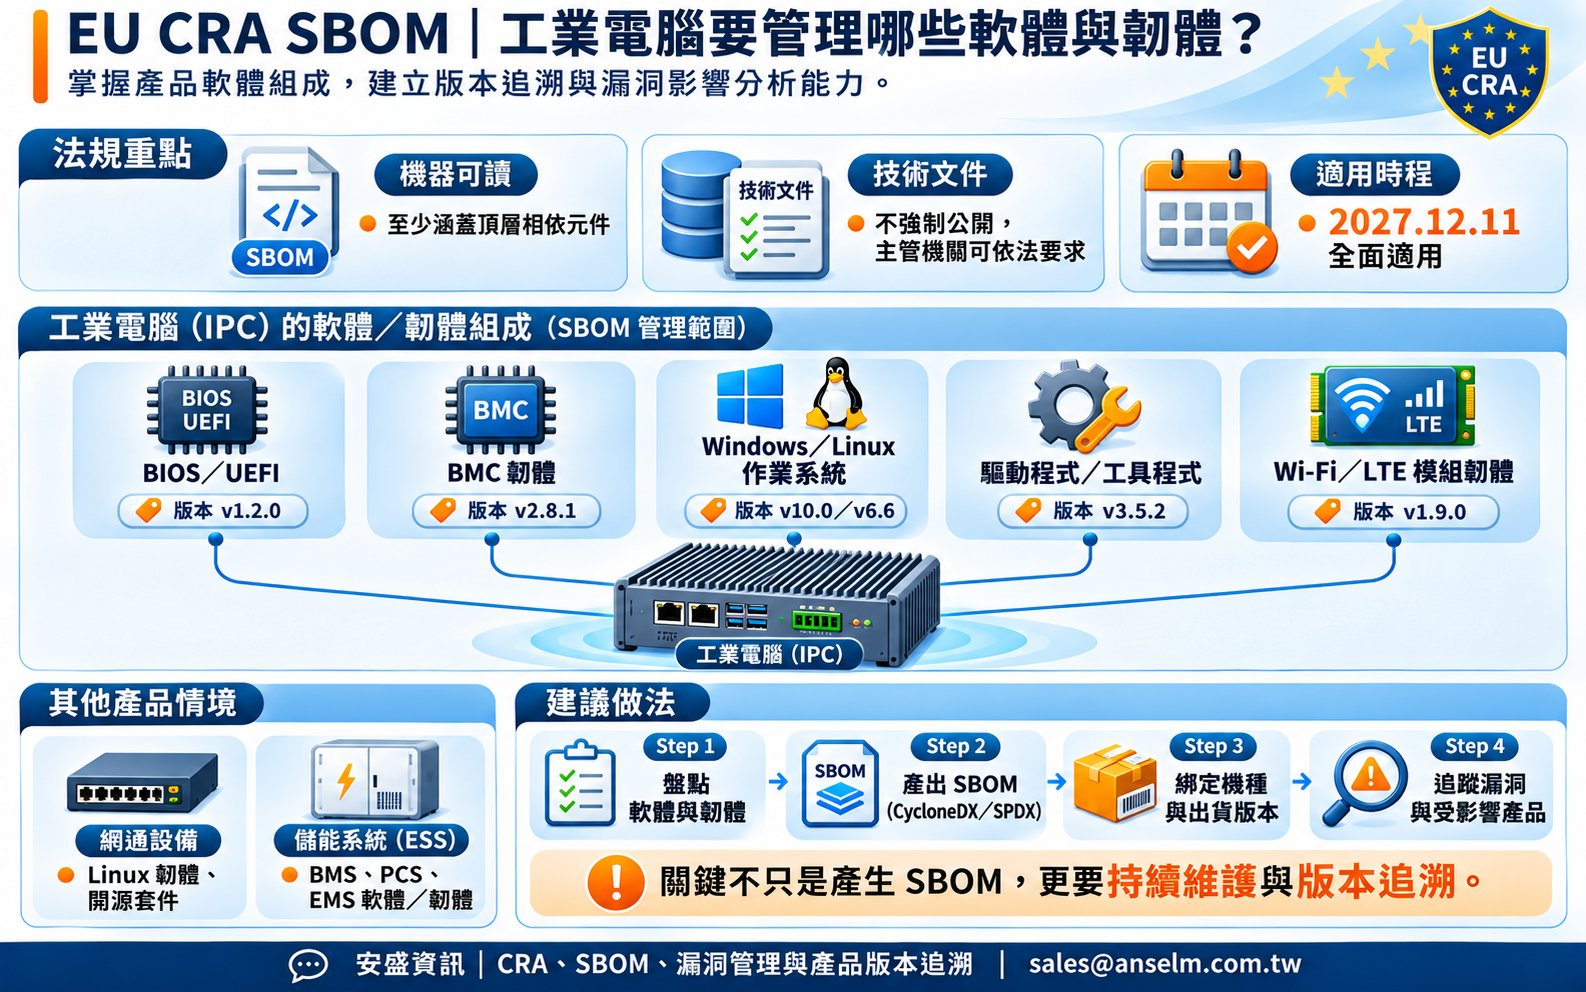
歐盟《網路韌性法》(Cyber Resilience Act, CRA)將於 2027 年 12 月 11 日全面適用。CRA 附件一第二部分(漏洞處理要求)規定製造商識別並記錄產品元件與漏洞,包含建立 SBOM(Software Bill of Materials,軟體物料清單),作為漏洞管理與影響分析的基礎。
📌 CRA SBOM 三大重點
✅ 通用且機器可讀的格式: 至少涵蓋產品的頂層相依元件。CRA 未指定格式,業界常用 CycloneDX 或 SPDX;執委會日後可透過執行法規訂定格式與內容。
✅ 納入技術文件: SBOM 須納入技術文件,但不強制公開;市場監督機關可提出具理由的要求調閱。
✅ 支援漏洞管理: 掌握軟體元件與版本,協助快速確認受影響的產品。
🔍 工業電腦(IPC)需要盤點哪些項目?
一台工業電腦的軟體與韌體,往往來自不同部門與供應商:
🔹 BIOS/UEFI: 底層系統韌體
🔹 BMC: 遠端管理控制器韌體
🔹 Windows/Linux: 作業系統及相關套件
🔹 驅動程式/工具程式: 硬體驅動及管理工具
🔹 Wi-Fi/LTE 模組: 第三方通訊模組韌體
同樣的挑戰也存在於其他產品:
🌐 網通設備: Linux 韌體、開源套件與第三方元件。
🔋 儲能系統(ESS): BMS、PCS、EMS 等軟體與韌體。
💡 企業該如何建立 SBOM 管理機制?
建議從四個步驟開始:
1️⃣ 盤點元件: 盤點產品使用的軟體、韌體與第三方元件。
2️⃣ 產出 SBOM: 透過工具產生 CycloneDX/SPDX 格式的 SBOM。
3️⃣ 綁定版本: 將 SBOM 與產品機種、韌體版本及出貨版本建立關聯。
4️⃣ 追蹤漏洞: 持續追蹤元件漏洞,快速識別受影響的產品版本。
⚠️ SBOM 的價值不只是產出一份清單,更重要的是持續維護、版本追溯與漏洞影響分析。
當某個開源元件被揭露安全漏洞時,企業能否立即回答:「哪些產品使用了這個元件?哪些已出貨版本受到影響?」這正是建立 SBOM 管理機制的重要目的。
👉 想規劃適合貴公司的 SBOM 與產品版本追溯管理方式?
歡迎與安盛資訊聯繫。
📩 聯絡安盛資訊: sales@anselm.com.tw
延伸閱讀:EU CRA 網路韌性法系列文章|上一篇:CRA 安全設計要求:從預設密碼到安全更新|下一篇:EU CRA 漏洞通報:24 小時預警與 72 小時通報
本文僅供一般資訊參考,不構成法律意見。