EU CRA 安全設計要求:從預設密碼到安全更新
您的產品,是否在出廠時就具備足夠的資安防護?
歐盟《網路韌性法》(Cyber Resilience Act, CRA)將於 2027 年 12 月 11 日全面適用。CRA 要求製造商依據產品的資安風險評估,在規劃、設計、開發及生產階段就納入適當的安全措施(附件一 Annex I);產品上市後,在支援期間內仍須持續處理漏洞並提供安全更新。
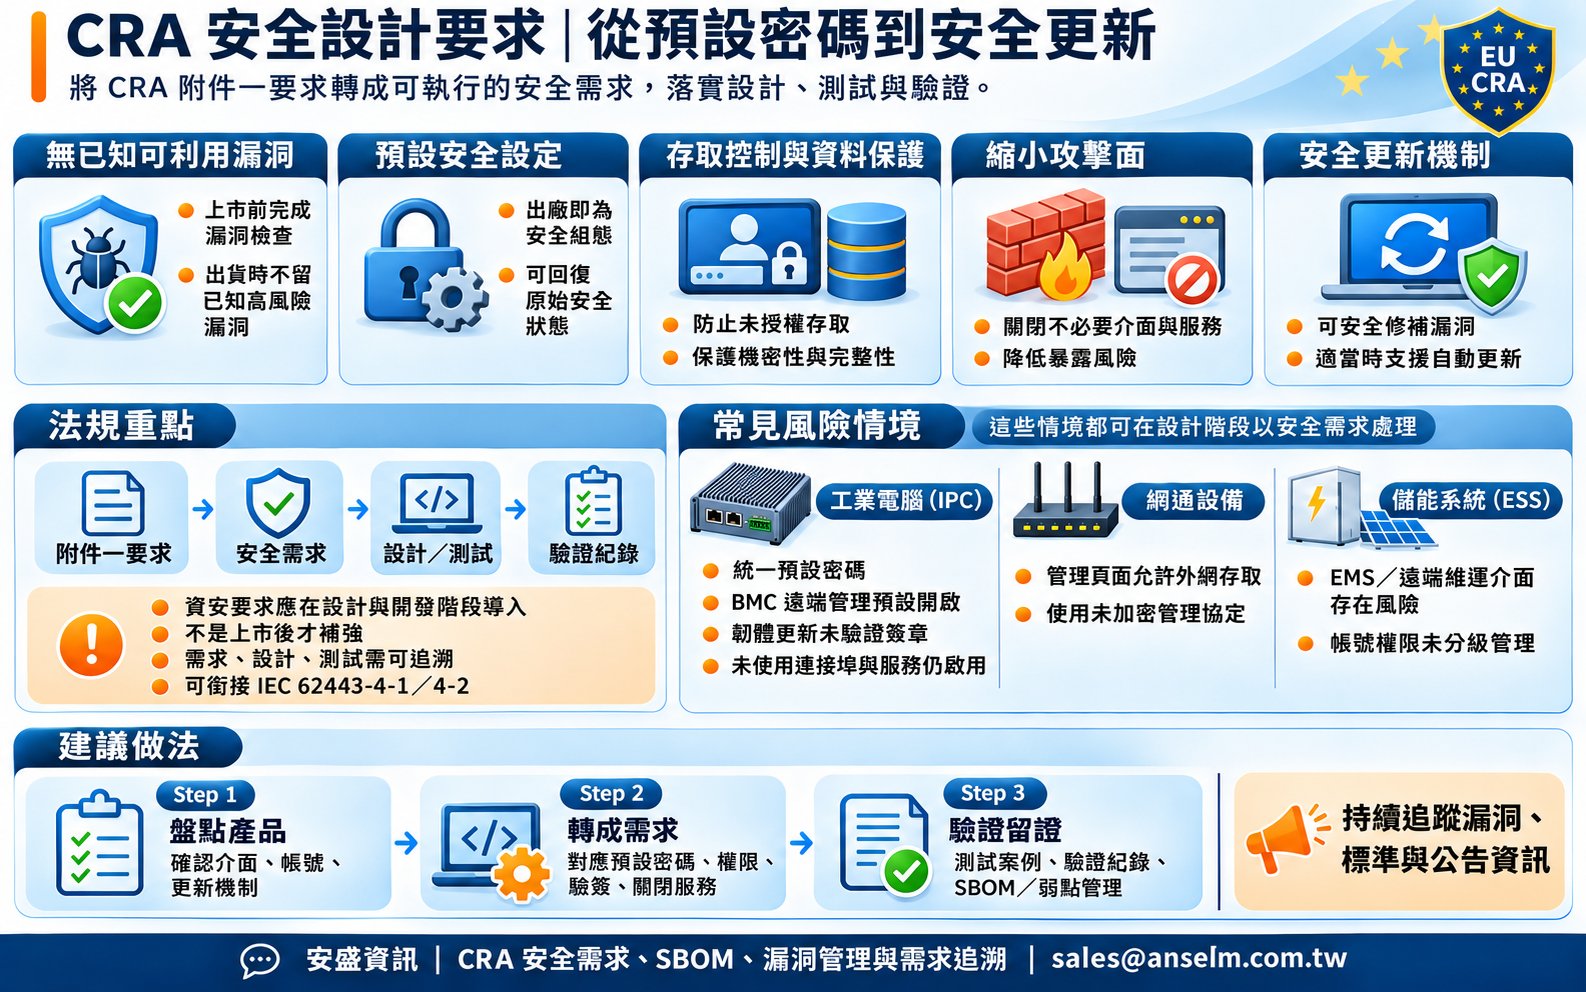
🔹 CRA 附件一的五個安全設計重點
✅ 無已知可利用漏洞: 產品在市場上提供時,不得含有已知可利用漏洞;上市前的漏洞檢查是達成方式之一。
✅ 預設安全設定: 產品出廠即採安全組態,並具備回復原始狀態的能力。
✅ 存取控制與資料保護: 防止未經授權存取,保護資料的機密性與完整性。
✅ 縮小攻擊面: 限制不必要的外部介面與服務,降低潛在攻擊風險。
✅ 安全更新機制: 確保漏洞可透過安全更新修補;適用時,自動安全更新應預設啟用,並讓使用者可選擇退出或暫緩。
📝 補充: 附件一 Part I 共 13 項要求,以上為其中五個重點;另含資料最小化、抗 DoS、記錄與監控等要求,以及 Part II 的漏洞處理要求(如 SBOM、漏洞揭露政策)。各項依資安風險評估結果與適用情況實施。
📌 您的產品是否存在以下風險?
🏭 工業電腦(IPC)
・出廠使用統一的預設密碼
・BMC 遠端管理介面預設開啟
・BIOS/韌體更新未驗證數位簽章
🌐 網通設備
・管理介面允許外網直接存取
・使用未加密的管理協定
🔋 儲能系統(ESS)
・EMS 遠端維運介面缺乏安全防護
・帳號及操作權限未分級管理
⚠️ 這些問題都可以在產品設計階段,透過明確的安全需求及測試機制加以改善。
以上為常見設計風險示例,CRA 條文並未逐項點名;是否構成不符合,須依產品的資安風險評估對照附件一判斷。
💡 企業該如何準備?
📋 建立完整追溯: 將 CRA 附件一要求轉換為可執行的安全需求,建立「法規要求 → 安全需求 → 設計實作 → 測試驗證」的追溯關係。
🔗 沿用既有流程: 已導入 IEC 62443-4-1/4-2 的企業,可以既有的安全開發流程及產品安全要求為基礎,再對照 CRA 附件一補足差異,例如 SBOM、漏洞處理、支援期間內的安全更新及通報流程。註:IEC 62443 目前未列為 CRA 調和標準,符合 IEC 62443 不等於取得 CRA 符合性推定。CRA 調和標準由 CEN/CENELEC/ETSI 依標準化請求 M/606 制定中(部分以 EN IEC 62443 為基礎),須刊登於歐盟公報後才具符合性推定。
🎯 從設計開始管理: CRA 合規不只是完成資安測試,更重要的是讓安全需求從設計開始,就能被管理、驗證與追溯。
👉 想了解如何將 CRA 要求轉化為可執行的安全需求?
歡迎與安盛資訊聯繫。
📩 聯絡安盛資訊: sales@anselm.com.tw
延伸閱讀:EU CRA 網路韌性法系列文章|上一篇:CRA 產品分級與 CE 標誌:評估路徑怎麼選?|下一篇:CRA SBOM:工業電腦要管理哪些軟體與韌體
本文僅供一般資訊參考,不構成法律意見。官方來源:歐盟執委會 CRA 標準化說明。