EU CRA 产品分级与 CE 标志:合格评定路径怎么选?
您的产品可以自行声明符合 CRA,还是必须经过第三方评估?
欧盟《网络弹性法案》(Cyber Resilience Act, CRA)将于 2027 年 12 月 11 日全面适用。对销售产品至欧盟市场的台湾制造商而言,除了准备 SBOM、漏洞管理及网络安全测试数据,更重要的是先确认:
👉 产品属于哪个 CRA 等级?需要采用哪一种合格评定程序?
📌 CRA 四大产品分级
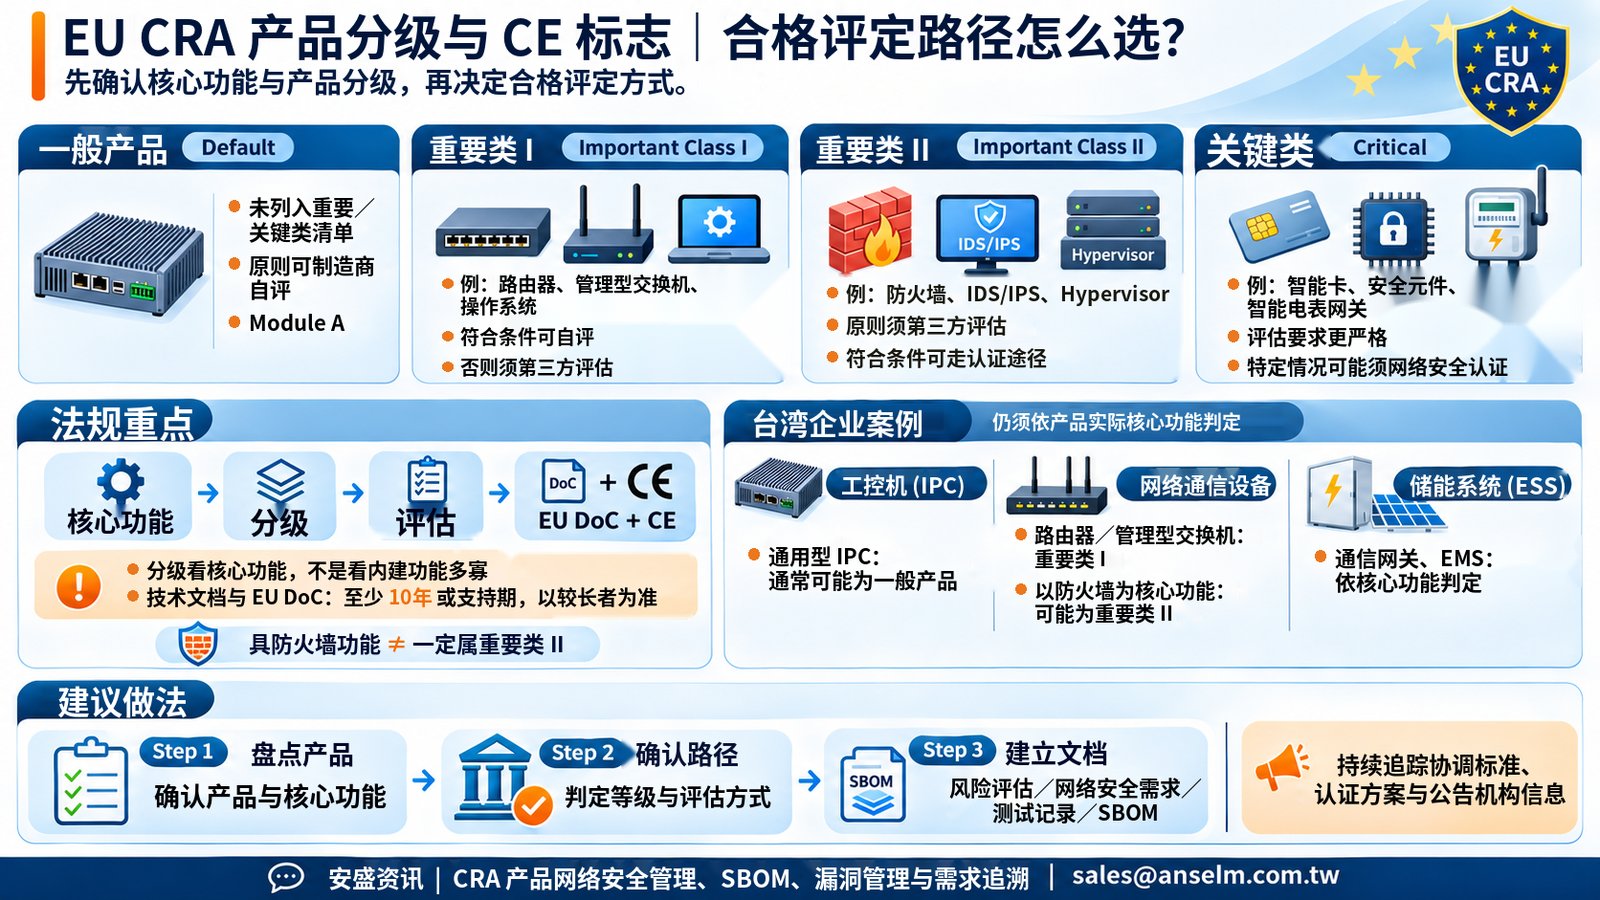
🔹 一般产品(Default)|原则可自行评估
未落入 CRA 重要类或关键类清单的产品,原则上可由制造商采用内部控制程序(Module A),自行评估符合性。
🔹 重要类 I(Important Class I)|有条件自行评估
例如:路由器、联网用调制解调器、交换机(具备管理平面者,含网管型与智能交换机,以及无线接入点(AP)等网桥设备)、操作系统。
完整采用适用的协调标准、共同规范,或保证级别至少为“substantial”的欧盟网络安全认证时,可采内部控制程序(Module A);否则须采第三方评估程序(Module B+C 或 Module H)。目前尚无协调标准刊登于欧盟官方公报,实践中须持续跟踪。
🔹 重要类 II(Important Class II)|第三方评估为主
例如:防火墙、入侵检测与防护系统(IDS/IPS)、Hypervisor 与容器运行环境。
不能自行声明,须由公告机构(Notified Body)参与评估(Module B+C 或 Module H),或取得保证级别至少为“substantial”的欧盟网络安全认证。公开技术文档的开源软件产品另有例外。
🔹 关键类(Critical Products)|更严格的评估要求
例如:智能卡、安全元件、智能电表网关。
目前比照重要类 II 的评估程序;若欧盟委员会日后通过授权法案(delegated act),特定产品可能必须取得欧盟网络安全认证。
⚠️ 关键观念:产品分级取决于核心功能,不是看内置多少功能。
・工控机(工业计算机,IPC)即使搭载操作系统,也不代表整机自动升级为重要类 I。
・路由器即使内置防火墙,也不一定直接被归为重要类 II。
👉 贵公司的产品属于哪一级?
🏭 工控机(IPC): 通用型工控机通常可能属于一般产品,但仍须确认其主要用途与核心功能。
🌐 网络通信设备: 核心功能为路由、联网调制解调器或具管理功能交换的设备,属重要类 I;只是内含路由或交换模块、核心功能不同的设备,不会因此自动归入。以防火墙或 IDS/IPS 为核心功能的设备,则属重要类 II。
🔋 储能系统(ESS): 通信网关、能源管理系统(EMS)及控制设备,应依各自的核心功能及适用范围逐一判定。
📄 不论产品等级,都需要建立符合性证据
制造商必须准备:
✔️ 技术文档(Technical Documentation)
✔️ 合格评定(Conformity Assessment)
✔️ 欧盟符合性声明(EU Declaration of Conformity, DoC)
✔️ CE 标志(CE Marking)
⚠️ 技术文档及 EU DoC 须自产品投放市场后保存至少 10 年,或保存至支持期结束,以较长者为准,并供市场监管机构随时查阅。
📋 企业现在可以从四项工作开始
1️⃣ 产品网络安全风险评估(Cybersecurity Risk Assessment)
2️⃣ 网络安全需求与追溯(Security Requirements & Traceability)
3️⃣ 网络安全验证与测试记录(Security Verification & Test Evidence)
4️⃣ 软件物料清单(Software Bill of Materials, SBOM)
这些数据不只是为了通过 CE 合格评定,也是未来产品漏洞管理、版本追溯与客户审核的重要基础。
📢 CRA 重要类与关键类产品的技术说明,已由实施条例 (EU) 2025/2392 公布(2025 年 12 月 1 日刊登于欧盟官方公报)。企业应及早确认产品分级,并持续跟踪协调标准、认证方案与公告机构的最新信息。
👉 需要协助盘点 CRA 产品等级与技术文档吗?
安盛资讯协助企业建立产品网络安全需求管理、SBOM、漏洞管理与端到端需求追溯机制,让 CRA 合规准备更有系统。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:EU CRA 网络弹性法案系列文章|上一篇:EU CRA 三个关键日期:现有机型也需要注意!|下一篇:EU CRA 安全设计要求:从默认密码到安全更新
本文仅供一般信息参考,不构成法律意见。