EU CRA 安全设计要求:从默认密码到安全更新
您的产品,是否在出厂时就具备足够的网络安全防护?
欧盟《网络弹性法案》(Cyber Resilience Act, CRA)将于 2027 年 12 月 11 日全面适用。CRA 要求制造商依据产品的网络安全风险评估,在规划、设计、开发及生产阶段就纳入适当的安全措施(附件一 Annex I);产品上市后,在支持期内仍须持续处理漏洞并提供安全更新。
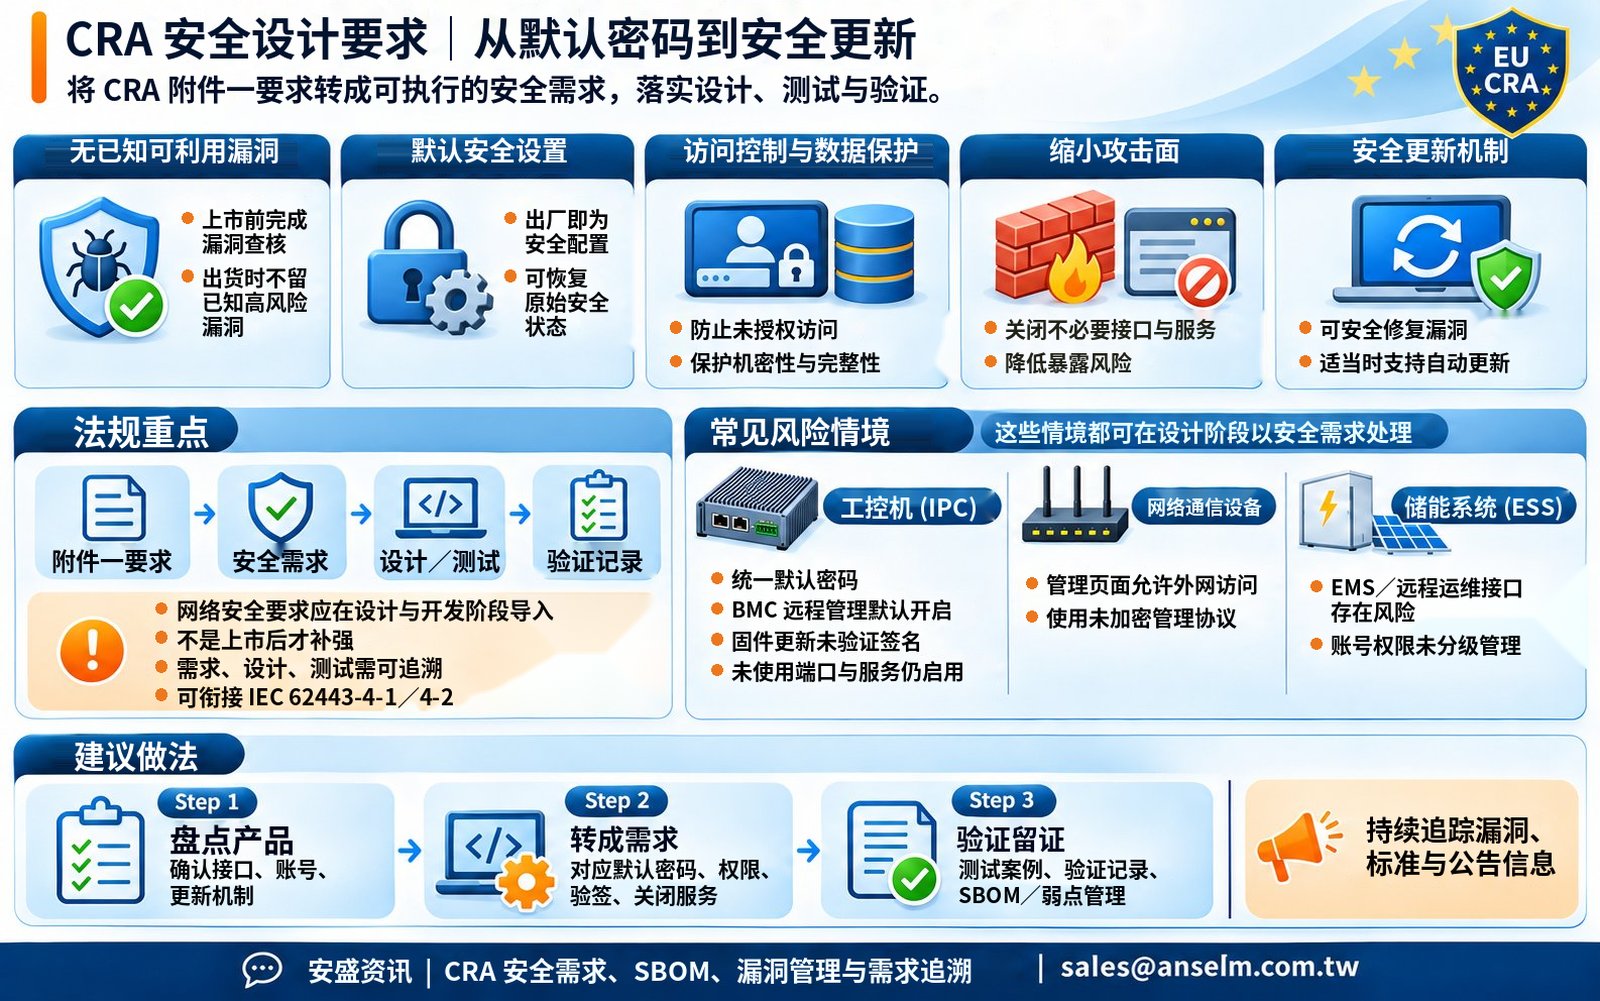
🔹 CRA 附件一的五个安全设计重点
✅ 无已知可利用漏洞: 产品在市场上提供时,不得含有已知可利用漏洞;上市前的漏洞检查是达成方式之一。
✅ 默认安全设置: 产品出厂即采安全配置,并具备恢复原始状态的能力。
✅ 访问控制与数据保护: 防止未经授权访问,保护数据的机密性与完整性。
✅ 缩小攻击面: 限制不必要的外部接口与服务,降低潜在攻击风险。
✅ 安全更新机制: 确保漏洞可通过安全更新修复;适用时,自动安全更新应默认启用,并让用户可选择退出或暂缓。
📝 补充: 附件一 Part I 共 13 项要求,以上为其中五个重点;另含数据最小化、抗 DoS、记录与监控等要求,以及 Part II 的漏洞处理要求(如 SBOM、漏洞披露政策)。各项依网络安全风险评估结果与适用情况实施。
📌 您的产品是否存在以下风险?
🏭 工控机(工业计算机,IPC)
・出厂使用统一的默认密码
・BMC 远程管理接口默认开启
・BIOS/固件更新未验证数字签名
🌐 网络通信设备
・管理接口允许外网直接访问
・使用未加密的管理协议
🔋 储能系统(ESS)
・EMS 远程运维接口缺乏安全防护
・账号及操作权限未分级管理
⚠️ 这些问题都可以在产品设计阶段,通过明确的安全需求及测试机制加以改善。
以上为常见设计风险示例,CRA 条文并未逐项点名;是否构成不符合,须依产品的网络安全风险评估对照附件一判断。
💡 企业该如何准备?
📋 建立完整追溯: 将 CRA 附件一要求转换为可执行的安全需求,建立“法规要求 → 安全需求 → 设计实现 → 测试验证”的追溯关系。
🔗 沿用现有流程: 已导入 IEC 62443-4-1/4-2 的企业,可以现有的安全开发流程及产品安全要求为基础,再对照 CRA 附件一补足差异,例如 SBOM、漏洞处理、支持期内的安全更新及通报流程。注:IEC 62443 目前未列为 CRA 协调标准,符合 IEC 62443 不等于取得 CRA 符合性推定。CRA 协调标准由 CEN/CENELEC/ETSI 依标准化请求 M/606 制定中(部分以 EN IEC 62443 为基础),须刊登于欧盟官方公报后才具符合性推定。
🎯 从设计开始管理: CRA 合规不只是完成网络安全测试,更重要的是让安全需求从设计开始,就能被管理、验证与追溯。
👉 想了解如何将 CRA 要求转化为可执行的安全需求?
欢迎与安盛资讯联系。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:EU CRA 网络弹性法案系列文章|上一篇:EU CRA 产品分级与 CE 标志:合格评定路径怎么选?|下一篇:EU CRA SBOM:工控机要管理哪些软件与固件?
本文仅供一般信息参考,不构成法律意见。官方来源:欧盟委员会 CRA 标准化说明。