EU CRA 通報義務已上路:產品發現漏洞,能快速掌握影響範圍嗎?
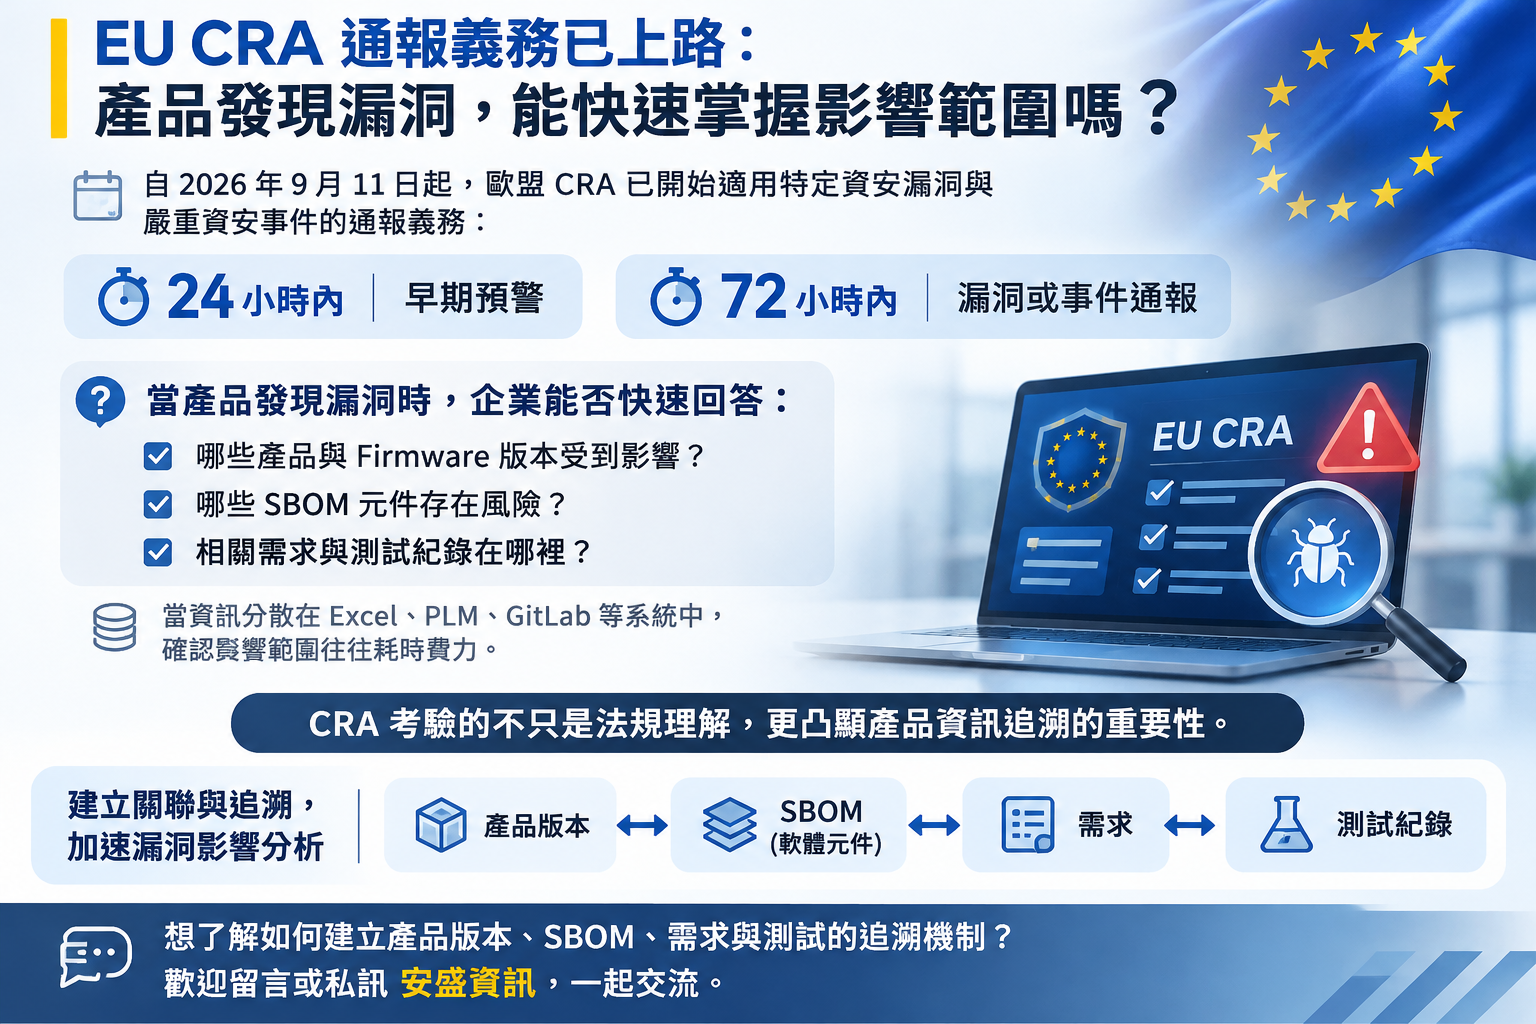
自 2026 年 9 月 11 日起,歐盟 CRA 已開始適用特定資安漏洞與嚴重資安事件的通報義務:
⏱️ 24 小時內:早期預警
⏱️ 72 小時內:漏洞或事件通報
當產品發現漏洞時,企業能否快速回答:
- 哪些產品與 Firmware 版本受到影響?
- 哪些 SBOM 元件存在風險?
- 相關需求與測試紀錄在哪裡?
當資訊分散在 Excel、PLM、GitLab 等系統中,確認影響範圍往往耗時費力。
CRA 考驗的不只是法規理解,更凸顯產品資訊追溯的重要性。
👉 想了解如何建立產品版本、SBOM、需求與測試的追溯機制?歡迎與安盛資訊聯繫,一起交流。
📩 聯絡安盛資訊:sales@anselm.com.tw