EU CRA 是什么?谁是制造商、哪些产品需要遵循?
欧盟《网络弹性法案》(Cyber Resilience Act,CRA)是针对“具有数字元素的产品”制定的网络安全法规。只要产品在欧盟市场销售,台湾企业就需要了解自身的角色与责任。
📌 CRA 法规重点
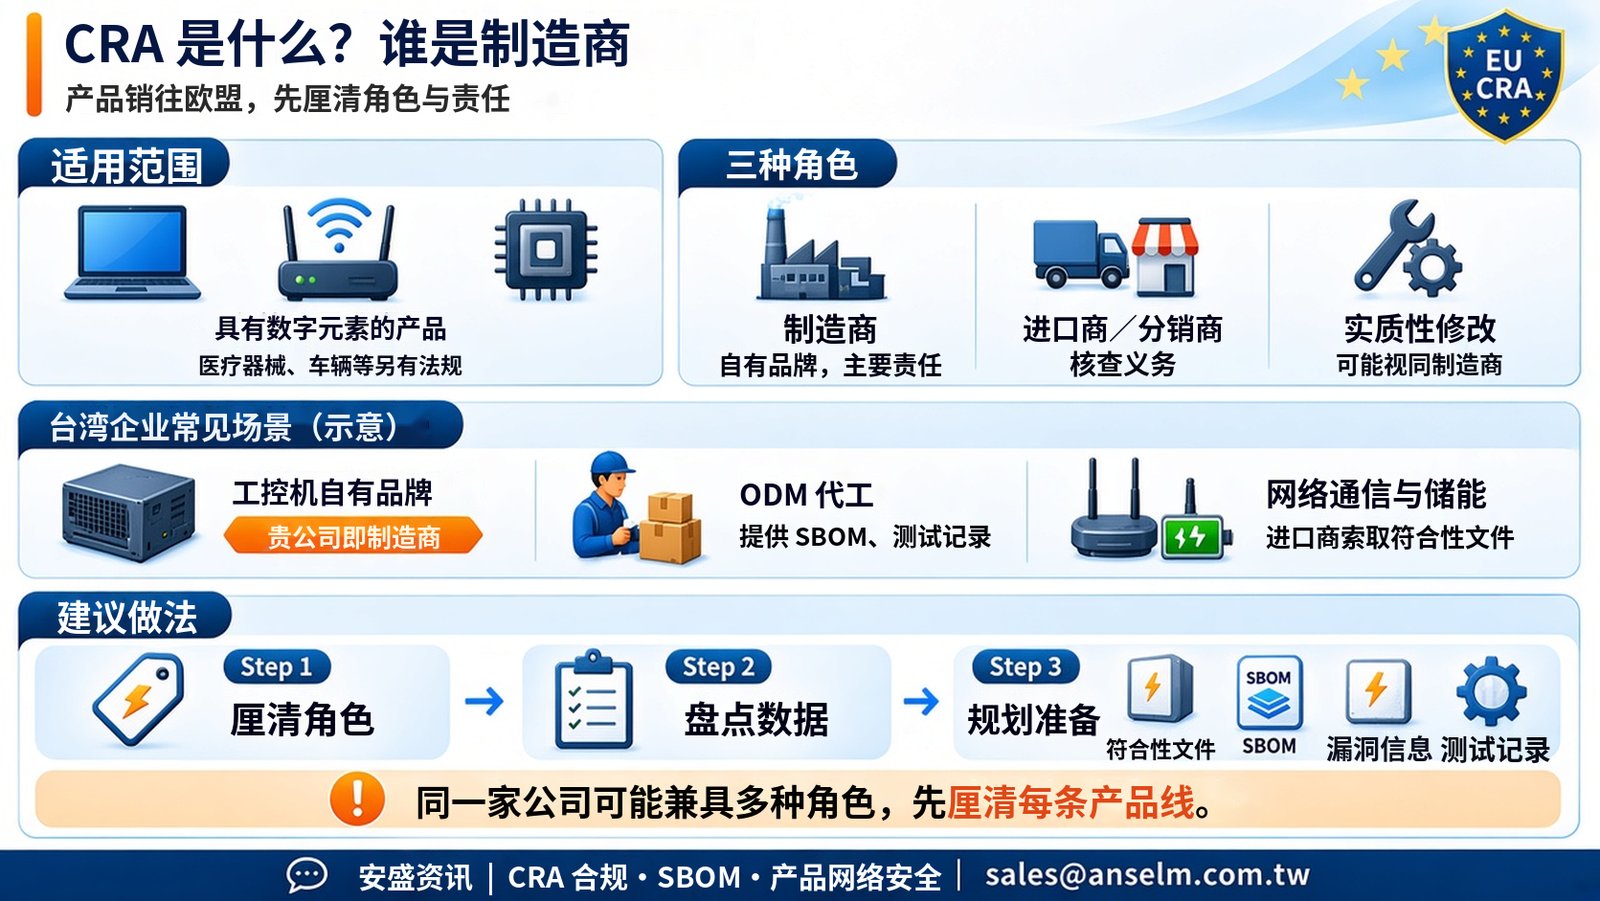
🔹 适用范围: 可直接或间接连接设备或网络的硬件与软件产品。已有专门法规的产品,例如医疗器械、车辆,不适用 CRA。
🔹 制造商: 以自有名称或商标将产品投放欧盟市场者,承担主要责任,不论企业是否设在欧盟。
🔹 其他角色: 进口商与分销商负有核查义务;对产品进行实质性修改者,视同制造商。
👉 贵公司在 CRA 下属于哪一种角色?
🏭 工控机(工业计算机,IPC)自有品牌: 产品以自有品牌销售给欧洲系统集成商,贵公司即为制造商。
🔧 ODM 代工: 品牌客户是制造商,但通常会要求贵公司提供 SBOM、漏洞信息与测试记录。
🌐 网络通信与储能设备: 经由欧洲代理商销售时,代理商作为进口商,会向贵公司索取符合性文件。
⚠️ 同一家公司可能同时具备多种角色,各产品线的 CRA 责任也不尽相同。
📋 建议做法
先依产品线厘清“自有品牌”与“代工”的角色,再盘点需要提供给客户与主管机构的数据范围,作为后续 CRA 合规规划的基础。
👉 想了解贵公司各产品线在 CRA 下的角色与责任吗?
欢迎与安盛资讯联系,协助您厘清产品合规需求,建立产品网络安全管理与追溯机制。
📩 联系安盛资讯: sales@anselm.com.tw
延伸阅读:EU CRA 网络弹性法案系列文章|下一篇:EU CRA 三个关键日期:现有机型也需要注意!
本文仅供一般信息参考,不构成法律意见。