EU CRA 系統整合架構圖:串接 PLM、SBOM 工具與 Polarion 的資安追溯。

EU CRA 系統整合:串接 PLM、SBOM 工具與 Polarion

企業要符合 CRA 資安要求,就必須更換現有的 PLM 或導入全新系統嗎?
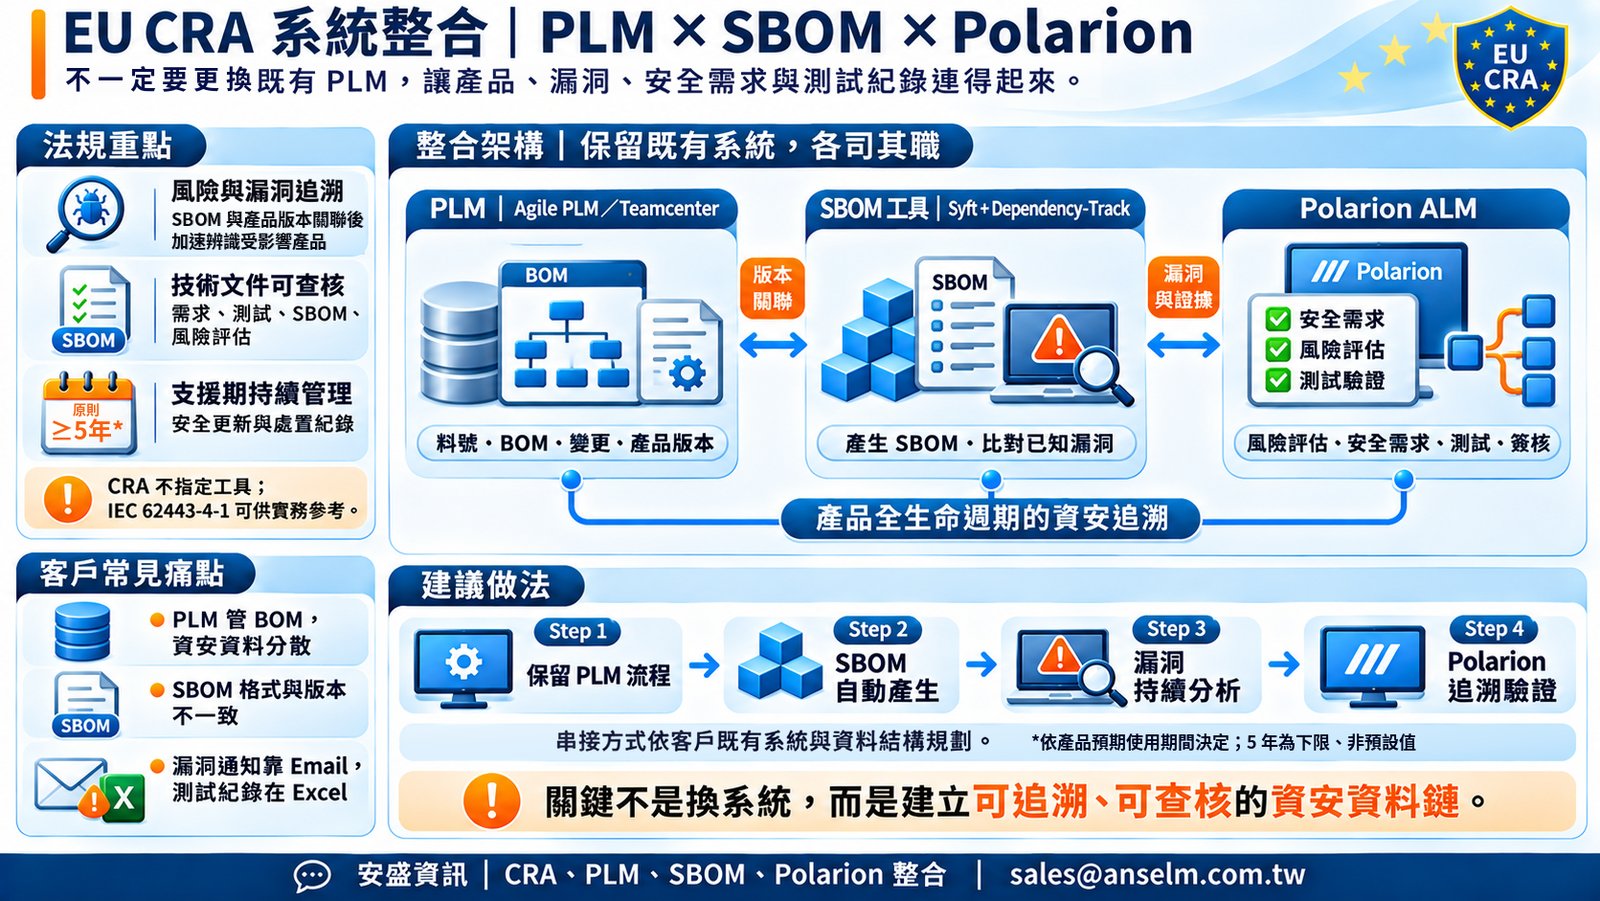
EU CRA 系統整合:串接 PLM、SBOM 工具與 Polarion 資訊圖表

不一定。

歐盟《網路韌性法》(Cyber Resilience Act, CRA)將於 2027 年 12 月 11 日全面適用;其中第 14 條通報義務已於 2026 年 9 月 11 日起適用,且適用於 2027 年 12 月 11 日前已上市的產品。

CRA 並未指定企業必須使用哪一套軟體。真正的挑戰在於,企業能否將產品資訊、安全需求、漏洞處理與測試紀錄建立關聯,並提供可追溯、可查核的技術文件。

📌 CRA 三大管理重點

🔹 漏洞影響追溯: 當軟體元件出現漏洞時,若 SBOM 已與產品版本、BOM 建立關聯,可較快縮小受影響的韌體版本與產品機種範圍;如再串接 ERP/出貨資料,也能進一步協助確認相關出貨對象。
🔹 資安文件可查核: 將資安風險評估、安全需求、測試驗證與 SBOM 建立關聯,支援 CRA 技術文件準備。
🔹 上市後持續管理: 在產品支援期間,持續記錄漏洞處理、安全更新與產品版本變更。

🔍 您的企業是否也面臨以下問題?(以下為常見產業情境示意,非法規要求)

🔸 料號、BOM 與工程變更由 Agile PLM 或 Teamcenter 管理。
🔸 SBOM 由不同研發團隊產出,版本與格式不一致。
🔸 漏洞資訊透過 Email 傳遞,難以追蹤評估與修補狀態。
🔸 安全需求及測試結果分散於 Excel 或其他文件。
⚠️ 當漏洞發生時,各部門必須人工比對資料,才能確認受影響產品。

💡 如何在既有系統上建立 CRA 追溯架構?

建議讓三類系統各司其職:
🔹 PLM|Oracle Agile PLM/Siemens Teamcenter: 保留既有料號、BOM、產品版本與工程變更管理流程。
🔹 SBOM 工具|Syft + OWASP Dependency-Track: 透過 Syft 產出 SBOM(以 CycloneDX 格式輸出供 Dependency-Track 匯入),再由 Dependency-Track 持續比對已知漏洞資料來源,分析軟體元件風險。
🔹 ALM|Siemens Polarion: 管理資安風險評估、安全需求、修補任務、測試驗證與電子簽核紀錄(依專案範本與 workflow 設定),建立可追溯的管理流程。安盛資訊已開發 Dependency-Track 與 Polarion 的串接,並可結合 CI/CD 流程,將漏洞分析結果帶入 Polarion 進行評估與追蹤。
透過適當的系統整合,企業可以建立:
產品版本 ↔ SBOM 元件 ↔ 漏洞評估 ↔ 安全需求 ↔ 測試驗證
讓漏洞處理減少對人工查找與零散文件的依賴。

✅ 安盛資訊已開發 Polarion 與 Oracle Agile PLM 的資料串接,可在保留既有 PLM 管理流程的基礎上,進一步規劃 CRA 產品資安追溯架構。實際串接方式依客戶既有系統與資料結構規劃。

企業也可參考 IEC 62443-4-1 安全開發生命週期流程,逐步建立符合自身產品特性的資安管理機制。IEC 62443-4-1 目前未列為 CRA 調和標準。

⚠️ CRA 合規的重點,不是更換多少套系統,而是讓各系統的資料能夠連結、追溯與查核。

👉 想了解如何整合既有 PLM、SBOM 工具與 Polarion,建立產品資安追溯能力?

歡迎與安盛資訊聯繫。

📩 聯絡安盛資訊: sales@anselm.com.tw


延伸閱讀:上一篇:EU CRA 漏洞處理與支援期:上市後的持續責任|本篇為系列最終篇:回到 EU CRA 網路韌性法系列文章總覽

本文僅供一般資訊參考,不構成法律意見;產品功能依各原廠公開資料與實際版本、授權方案為準。官方來源:Regulation (EU) 2024/2847(前言第 8 點、第 13(8)、14、69(3)、71(2) 條及附件七);Siemens Polarion Cybersecurity;Polarion X 2512 新功能;Siemens Polarion CRA 合規說明;OWASP Dependency-Track 檔案格式;Anchore Syft。
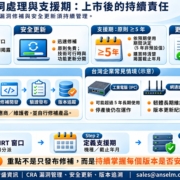
EU CRA 漏洞處理與支援期圖解:CVD、安全更新、支援期原則至少 5 年、更新保留 10 年與版本追溯

EU CRA 漏洞處理與支援期:上市後的持續責任

EU CRA 漏洞處理與支援期圖解:CVD、安全更新、支援期原則至少 5 年、更新保留 10 年與版本追溯

產品已經出貨、甚至停產,製造商還需要負責安全更新嗎?

歐盟《網路韌性法》(Cyber Resilience Act, CRA)將於 2027 年 12 月 11 日全面適用。CRA 明確要求製造商在產品支援期間,持續管理漏洞並提供必要的安全更新。產品上市,不代表資安責任就此結束。

2027 年 12 月 11 日起上市的產品,在其支援期內,即使該機種已停產,製造商仍須處理漏洞並提供安全更新;遭主動利用漏洞的通報義務(第 14 條)則不受支援期限制,且自 2026 年 9 月 11 日起,也適用於 2027 年 12 月 11 日前已上市的產品。

📌 CRA 漏洞處理與支援期重點(摘要)

🔹 漏洞處理與揭露: 建立協調式漏洞揭露(CVD)政策及對外回報管道,確保收到漏洞通報後,能進行風險評估、修補與追蹤。
🔹 安全更新: 安全更新原則上應免費提供(例外:製造商與企業客戶對客製化產品另有約定),並在技術可行時與功能更新分開發布,確保使用者能及時修補漏洞。
🔹 產品支援期: 支援期應反映產品的預期使用期間,並考量使用者合理期待、產品性質與用途等因素;原則上至少 5 年,只有產品預期使用不到 5 年時,才可依該較短期間訂定。判定依據須記錄在技術文件中。製造商應在購買時以清楚易懂、容易取得的方式,標示支援期截止日(至少到年月)。
🔹 安全更新保留期: 支援期內發布的每一項安全更新,自發布起須持續可供取得至少 10 年;若支援期剩餘時間更長,則保留至支援期結束,以較長者為準。
🔹 第三方元件漏洞: 當產品內含的第三方或開源元件發現漏洞時,製造商須通報該元件的製造者或維護者,並依 CRA 漏洞處理要求自行處理、修補自家產品;若自行開發了修正,應與該元件的維護者分享相關程式碼或文件。

🔍 您的企業是否也面臨以下問題?(以下為常見產業情境示意,非法規要求)

🖥️ 工業電腦(IPC): 產品可能長期使用 5 年以上,即使已停產,客戶仍在現場運作。當韌體發現漏洞時,哪些機種與版本仍需要支援?
🌐 網通設備: 韌體需要長期維護,但不同客戶可能使用不同版本。如何確認各版本的修補與更新狀態?
🔋 儲能系統(ESS): EMS、BMS 等系統具有長期維運需求。當發生資安漏洞,如何追蹤修補、驗證及部署紀錄?

💡 企業該如何準備?

建議從三個方向建立管理機制:
✅ 建立 PSIRT 窗口: 統一接收漏洞通報,定義評估、修補、驗證與發布流程。
✅ 明確定義支援期: 依產品機種及預期使用期間,管理支援截止日期。
✅ 建立版本與漏洞追溯: 將漏洞、受影響元件、韌體版本、安全更新及測試紀錄建立關聯。
⚠️ CRA 的重點不只是發布修補程式,而是能持續掌握每個產品版本的漏洞處理與安全更新狀態。

👉 想了解如何建立漏洞管理流程、產品支援期及安全更新追溯機制?

歡迎與安盛資訊聯繫。

📩 聯絡安盛資訊: sales@anselm.com.tw


延伸閱讀:EU CRA 網路韌性法系列文章|上一篇:EU CRA 漏洞通報:24 小時預警與 72 小時通報|下一篇:EU CRA 系統整合:串接 PLM、SBOM 工具與 Polarion

本文僅供一般資訊參考,不構成法律意見。官方來源:Regulation (EU) 2024/2847(第 13、14、69 條及附件一第二部分);歐盟執委會 CRA 實施指引。
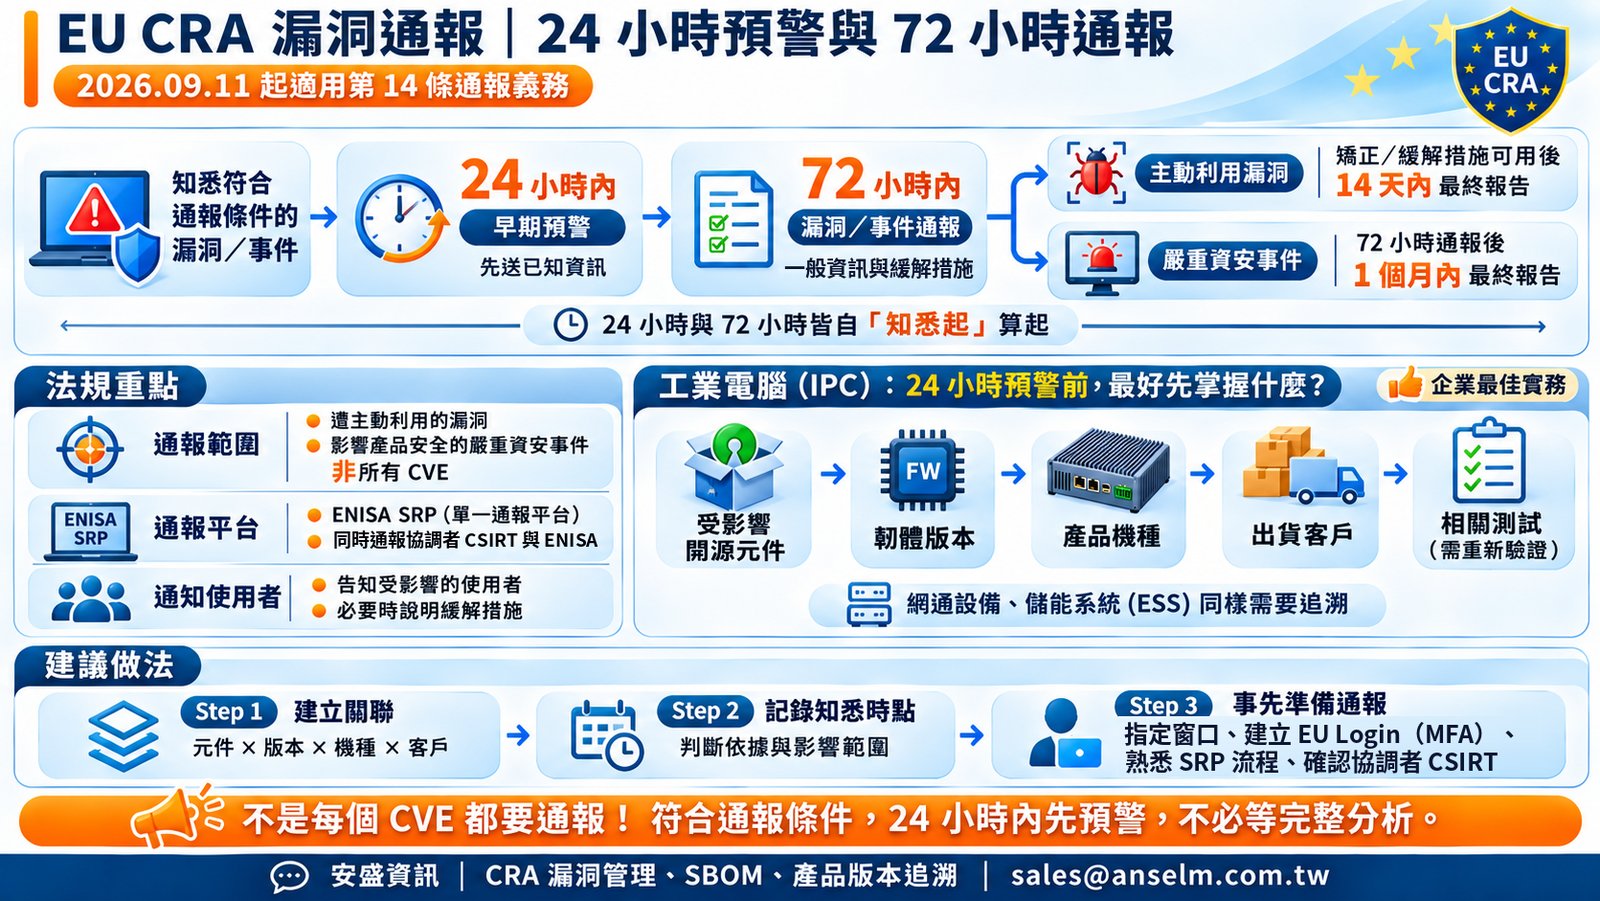
EU CRA 漏洞通報流程圖:24 小時早期預警、72 小時通報、最終報告期限與 SRP 通報準備

EU CRA 漏洞通報:24 小時預警與 72 小時通報

EU CRA 漏洞通報流程圖:24 小時早期預警、72 小時通報、最終報告期限與 SRP 通報準備

您的產品發現遭主動利用的漏洞時,能在 24 小時內提出早期預警嗎?

歐盟《網路韌性法》(Cyber Resilience Act, CRA)第 14 條通報義務,已自 2026 年 9 月 11 日起適用。即使是 2027 年 12 月 11 日前已在歐盟市場上市的產品,只要符合通報條件,同樣受到規範。

📌 CRA 漏洞通報四大重點

🔹 哪些情況需要通報? 產品中遭主動利用的漏洞,以及對產品資安造成影響的嚴重事件。並非發現任何 CVE 都必須通報。
🔹 24 小時與 72 小時通報:
・24 小時內:提出早期預警,說明產品已在哪些會員國提供(如適用);事件預警至少要說明是否疑似由不法或惡意行為造成。
・72 小時內:提交漏洞或事件通報,提供已知的一般資訊(漏洞要說明漏洞及利用方式的性質;事件要說明事件性質與初步評估)、已採取及使用者可採取的矯正或緩解措施,並視需要標示資訊敏感程度。
兩者均自製造商知悉符合通報條件的漏洞或事件起算,且應無不當延遲地通報。
🔹 最終報告期限:
・遭主動利用漏洞:矯正或緩解措施可用後 14 天內。
・嚴重資安事件:72 小時事件通報提交後 1 個月內。
🔹 通報與使用者通知: 透過 ENISA 單一通報平台(SRP),同時向協調者 CSIRT 與 ENISA 通報。協調者 CSIRT 原則上是歐盟主要據點所在國的 CSIRT;在歐盟沒有據點的製造商,依授權代表、進口商、經銷商所在國等順序決定。同時須告知受影響使用者(適當時為所有使用者),必要時說明使用者可採取的緩解及矯正措施。

🔍 您的企業是否面臨這樣的挑戰?

假設某工業電腦(IPC)韌體使用的開源元件遭攻擊者主動利用,資安與研發團隊需要迅速釐清:
✅ 哪些韌體版本使用了該元件?
✅ 哪些產品機種受到影響?
✅ 這些產品已出貨給哪些客戶?
✅ 哪些功能或安全測試需要重新驗證?
如果元件、韌體版本、產品機種與客戶資料分散在不同系統中,即使發現漏洞,也可能難以快速完成影響分析。網通設備與儲能系統(ESS)同樣面臨這項挑戰。

💡 企業可以如何提前準備?

1️⃣ 建立產品追溯關聯: 建立「軟體元件 → 韌體版本 → 產品機種 → 出貨客戶」的對應關係。
2️⃣ 建立漏洞判斷機制: 明確記錄知悉時點、漏洞利用證據、受影響產品及判斷依據。
3️⃣ 事先準備通報作業: 指定通報窗口(SRP 稱為 Assigned Representative),並請其預先建立個人 EU Login 帳號、啟用 MFA;熟悉 SRP 通報流程,並確認適用的協調者 CSIRT。SRP 平台本身的註冊與製造商驗證,ENISA 建議等到實際需要提交通報時再進行;已有 EU Login 帳號時,註冊只需幾分鐘。
⚠️ 不是每個 CVE 都要通報!符合通報條件時,24 小時內先提出早期預警,不必等到完整分析完成。

對製造商而言,CRA 通報不只是資安團隊的工作,更涉及研發、產品管理、品質與客戶服務之間的資訊整合。透過 SBOM、產品版本管理與需求追溯機制,有助於企業更有效率地分析漏洞影響範圍,支援通報及後續修復作業。

👉 想評估貴公司的漏洞影響分析與產品追溯能力?

歡迎與安盛資訊聯繫。

📩 聯絡安盛資訊: sales@anselm.com.tw


延伸閱讀:EU CRA 網路韌性法系列文章|上一篇:EU CRA SBOM:工業電腦要管理哪些軟體與韌體?|下一篇:EU CRA 漏洞處理與支援期:上市後的持續責任

本文僅供一般資訊參考,不構成法律意見。官方來源:Regulation (EU) 2024/2847(第 14、69、71 條);ENISA Single Reporting Platform;ENISA SRP 常見問題(第 9、28 題)。
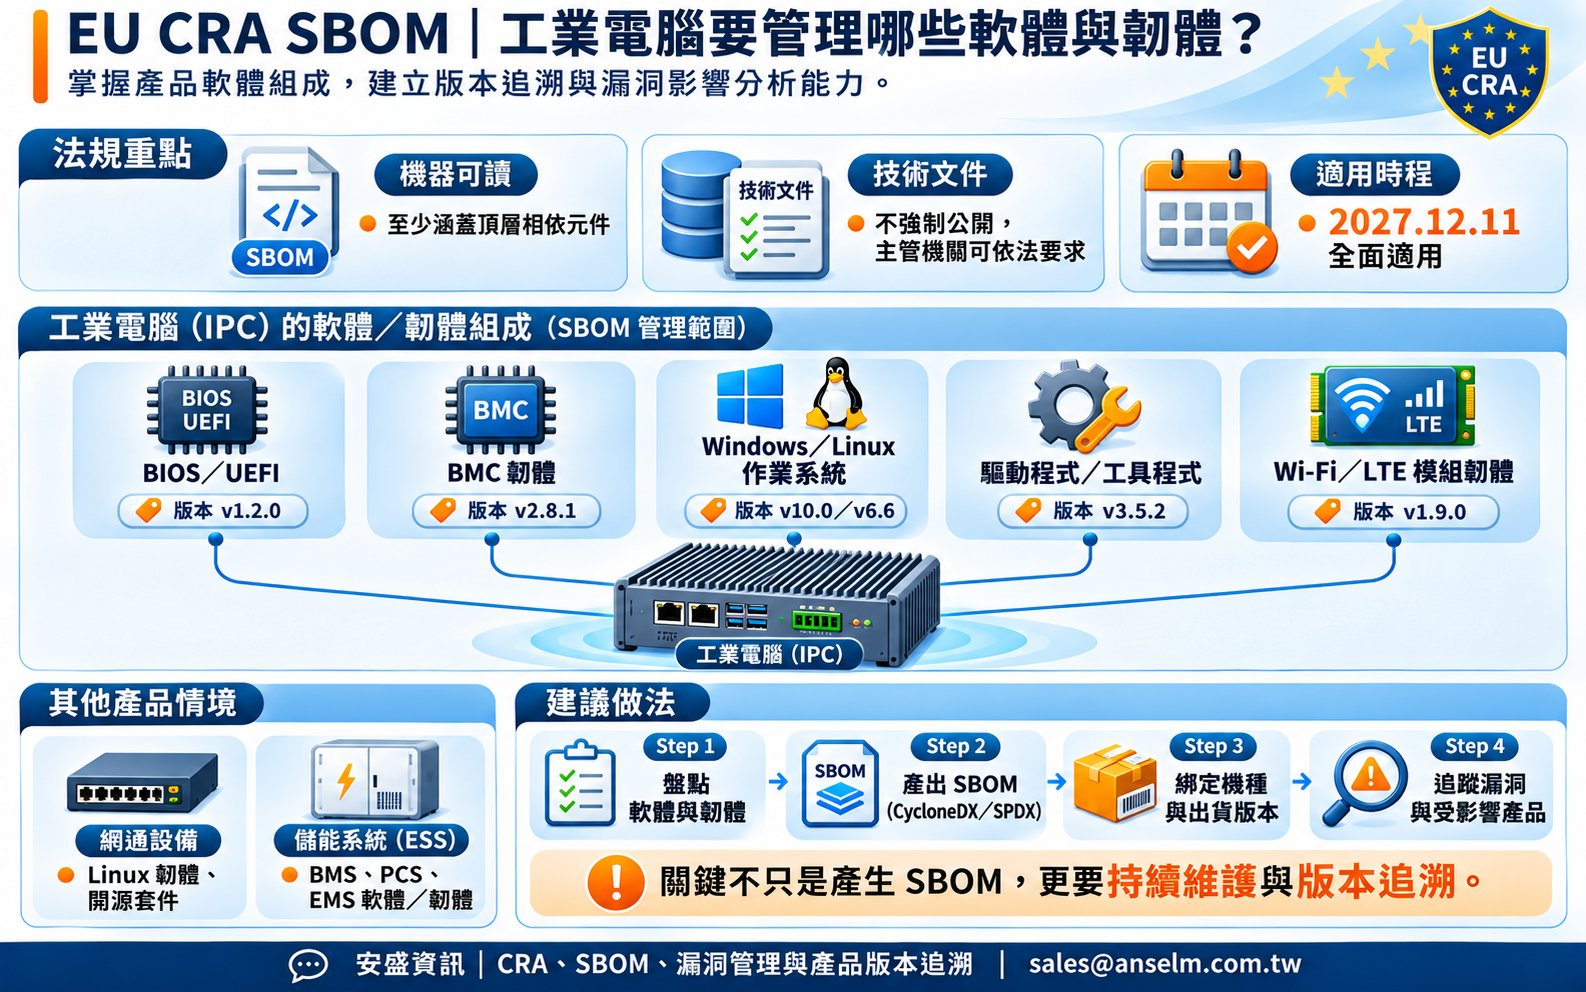
CRA SBOM 工業電腦軟體與韌體組成圖:BIOS/UEFI、BMC、作業系統、驅動程式與通訊模組韌體

EU CRA SBOM:工業電腦要管理哪些軟體與韌體?

CRA SBOM 工業電腦軟體與韌體組成圖:BIOS/UEFI、BMC、作業系統、驅動程式與通訊模組韌體

一台工業電腦,您知道裡面到底包含多少軟體與韌體嗎?

歐盟《網路韌性法》(Cyber Resilience Act, CRA)將於 2027 年 12 月 11 日全面適用。CRA 附件一第二部分(漏洞處理要求)規定製造商識別並記錄產品元件與漏洞,包含建立 SBOM(Software Bill of Materials,軟體物料清單),作為漏洞管理與影響分析的基礎。

📌 CRA SBOM 三大重點

✅ 通用且機器可讀的格式: 至少涵蓋產品的頂層相依元件。CRA 未指定格式,業界常用 CycloneDX 或 SPDX;執委會日後可透過執行法規訂定格式與內容。
✅ 納入技術文件: SBOM 須納入技術文件,但不強制公開;市場監督機關可提出具理由的要求調閱。
✅ 支援漏洞管理: 掌握軟體元件與版本,協助快速確認受影響的產品。

🔍 工業電腦(IPC)需要盤點哪些項目?

一台工業電腦的軟體與韌體,往往來自不同部門與供應商:
🔹 BIOS/UEFI: 底層系統韌體
🔹 BMC: 遠端管理控制器韌體
🔹 Windows/Linux: 作業系統及相關套件
🔹 驅動程式/工具程式: 硬體驅動及管理工具
🔹 Wi-Fi/LTE 模組: 第三方通訊模組韌體
同樣的挑戰也存在於其他產品:
🌐 網通設備: Linux 韌體、開源套件與第三方元件。
🔋 儲能系統(ESS): BMS、PCS、EMS 等軟體與韌體。

💡 企業該如何建立 SBOM 管理機制?

建議從四個步驟開始:
1️⃣ 盤點元件: 盤點產品使用的軟體、韌體與第三方元件。
2️⃣ 產出 SBOM: 透過工具產生 CycloneDX/SPDX 格式的 SBOM。
3️⃣ 綁定版本: 將 SBOM 與產品機種、韌體版本及出貨版本建立關聯。
4️⃣ 追蹤漏洞: 持續追蹤元件漏洞,快速識別受影響的產品版本。
⚠️ SBOM 的價值不只是產出一份清單,更重要的是持續維護、版本追溯與漏洞影響分析。

當某個開源元件被揭露安全漏洞時,企業能否立即回答:「哪些產品使用了這個元件?哪些已出貨版本受到影響?」這正是建立 SBOM 管理機制的重要目的。

👉 想規劃適合貴公司的 SBOM 與產品版本追溯管理方式?

歡迎與安盛資訊聯繫。

📩 聯絡安盛資訊: sales@anselm.com.tw


延伸閱讀:EU CRA 網路韌性法系列文章|上一篇:CRA 安全設計要求:從預設密碼到安全更新|下一篇:EU CRA 漏洞通報:24 小時預警與 72 小時通報

本文僅供一般資訊參考,不構成法律意見。
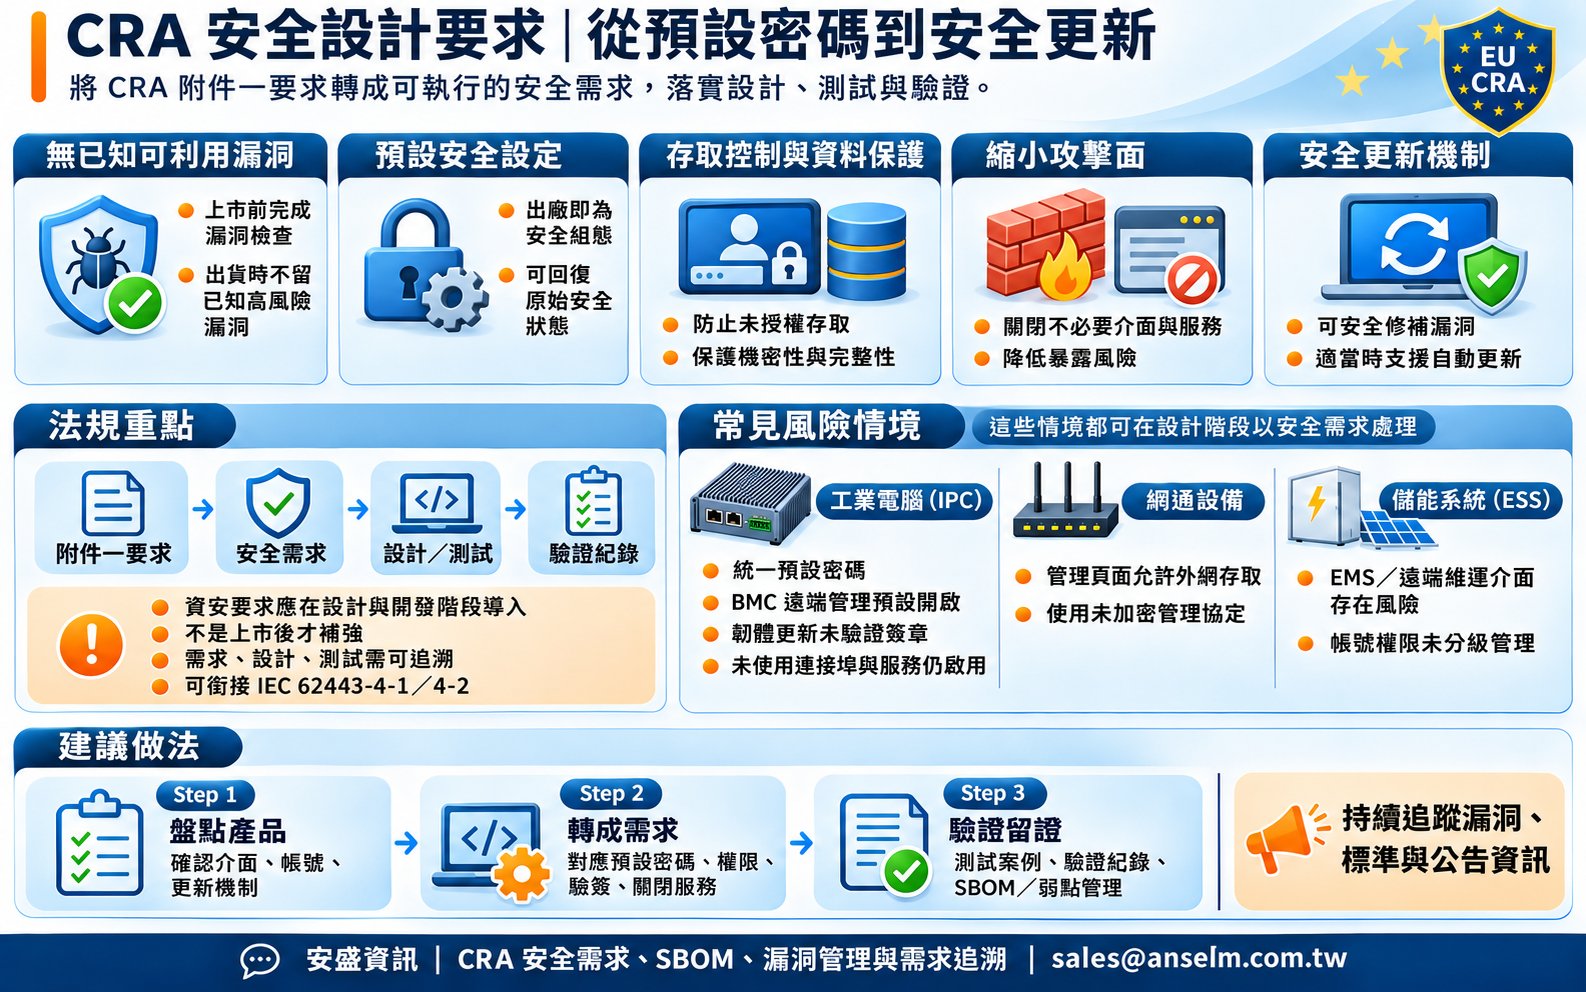
CRA 安全設計要求圖:無已知可利用漏洞、預設安全設定、存取控制、縮小攻擊面與安全更新機制

EU CRA 安全設計要求:從預設密碼到安全更新

CRA 安全設計要求圖:無已知可利用漏洞、預設安全設定、存取控制、縮小攻擊面與安全更新機制

您的產品,是否在出廠時就具備足夠的資安防護?

歐盟《網路韌性法》(Cyber Resilience Act, CRA)將於 2027 年 12 月 11 日全面適用。CRA 要求製造商依據產品的資安風險評估,在規劃、設計、開發及生產階段就納入適當的安全措施(附件一 Annex I);產品上市後,在支援期間內仍須持續處理漏洞並提供安全更新。

🔹 CRA 附件一的五個安全設計重點

✅ 無已知可利用漏洞: 產品在市場上提供時,不得含有已知可利用漏洞;上市前的漏洞檢查是達成方式之一。
✅ 預設安全設定: 產品出廠即採安全組態,並具備回復原始狀態的能力。
✅ 存取控制與資料保護: 防止未經授權存取,保護資料的機密性與完整性。
✅ 縮小攻擊面: 限制不必要的外部介面與服務,降低潛在攻擊風險。
✅ 安全更新機制: 確保漏洞可透過安全更新修補;適用時,自動安全更新應預設啟用,並讓使用者可選擇退出或暫緩。
📝 補充: 附件一 Part I 共 13 項要求,以上為其中五個重點;另含資料最小化、抗 DoS、記錄與監控等要求,以及 Part II 的漏洞處理要求(如 SBOM、漏洞揭露政策)。各項依資安風險評估結果與適用情況實施。

📌 您的產品是否存在以下風險?

🏭 工業電腦(IPC)
・出廠使用統一的預設密碼
・BMC 遠端管理介面預設開啟
・BIOS/韌體更新未驗證數位簽章
🌐 網通設備
・管理介面允許外網直接存取
・使用未加密的管理協定
🔋 儲能系統(ESS)
・EMS 遠端維運介面缺乏安全防護
・帳號及操作權限未分級管理
⚠️ 這些問題都可以在產品設計階段,透過明確的安全需求及測試機制加以改善。
以上為常見設計風險示例,CRA 條文並未逐項點名;是否構成不符合,須依產品的資安風險評估對照附件一判斷。

💡 企業該如何準備?

📋 建立完整追溯: 將 CRA 附件一要求轉換為可執行的安全需求,建立「法規要求 → 安全需求 → 設計實作 → 測試驗證」的追溯關係。
🔗 沿用既有流程: 已導入 IEC 62443-4-1/4-2 的企業,可以既有的安全開發流程及產品安全要求為基礎,再對照 CRA 附件一補足差異,例如 SBOM、漏洞處理、支援期間內的安全更新及通報流程。註:IEC 62443 目前未列為 CRA 調和標準,符合 IEC 62443 不等於取得 CRA 符合性推定。CRA 調和標準由 CEN/CENELEC/ETSI 依標準化請求 M/606 制定中(部分以 EN IEC 62443 為基礎),須刊登於歐盟公報後才具符合性推定。
🎯 從設計開始管理: CRA 合規不只是完成資安測試,更重要的是讓安全需求從設計開始,就能被管理、驗證與追溯。

👉 想了解如何將 CRA 要求轉化為可執行的安全需求?

歡迎與安盛資訊聯繫。

📩 聯絡安盛資訊: sales@anselm.com.tw


延伸閱讀:EU CRA 網路韌性法系列文章|上一篇:CRA 產品分級與 CE 標誌:評估路徑怎麼選?|下一篇:CRA SBOM:工業電腦要管理哪些軟體與韌體

本文僅供一般資訊參考,不構成法律意見。官方來源:歐盟執委會 CRA 標準化說明。
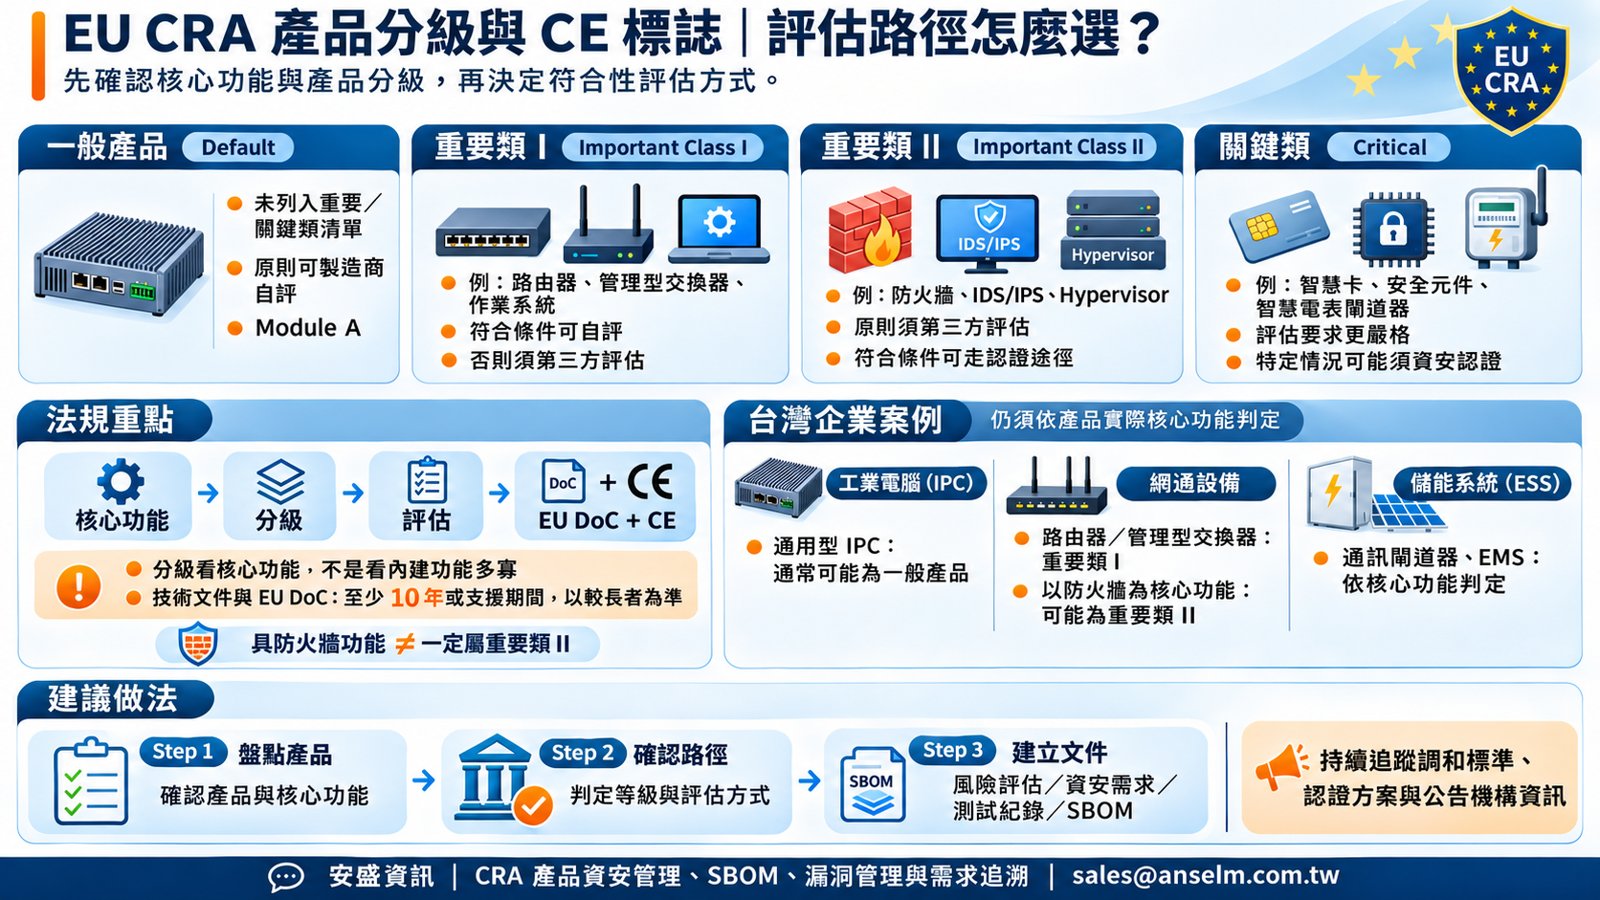
EU CRA 產品分級圖:一般產品、重要類 I、重要類 II、關鍵類與符合性評估路徑

EU CRA 產品分級與 CE 標誌:評估路徑怎麼選?

EU CRA 產品分級圖:一般產品、重要類 I、重要類 II、關鍵類與符合性評估路徑

您的產品可以自行宣告符合 CRA,還是必須經過第三方評估?

歐盟《網路韌性法》(Cyber Resilience Act, CRA)將於 2027 年 12 月 11 日全面適用。對銷售產品至歐盟市場的台灣製造商而言,除了準備 SBOM、漏洞管理及資安測試資料,更重要的是先確認:

👉 產品屬於哪個 CRA 等級?需要採用哪一種符合性評估程序?

📌 CRA 四大產品分級

🔹 一般產品(Default)|原則可自行評估
未落入 CRA 重要類或關鍵類清單的產品,原則上可由製造商採用內部控制程序(Module A),自行評估符合性。
🔹 重要類 I(Important Class I)|有條件自行評估
例如:路由器、連網用數據機、交換器(具管理平面者,含網管型與智慧型交換器,以及無線基地台(Wireless AP)等橋接設備)、作業系統。
完整採用適用的調和標準、共同規範,或保證等級至少為「substantial」的歐盟資安認證時,可採內部控制程序(Module A);否則須採第三方評估程序(Module B+C 或 Module H)。目前尚無調和標準刊登於歐盟公報,實務上須持續追蹤。
🔹 重要類 II(Important Class II)|第三方評估為主
例如:防火牆、入侵偵測與防護系統(IDS/IPS)、Hypervisor 與容器執行環境。
不能自行宣告,須由公告機構(Notified Body)參與評估(Module B+C 或 Module H),或取得保證等級至少為「substantial」的歐盟資安認證。公開技術文件的開源軟體產品另有例外。
🔹 關鍵類(Critical Products)|更嚴格的評估要求
例如:智慧卡、安全元件、智慧電表閘道器。
目前比照重要類 II 的評估程序;若執委會日後通過授權法規(delegated act),特定產品可能必須取得歐盟資安認證。
⚠️ 關鍵觀念:產品分級取決於核心功能,不是看內建多少功能。
・工業電腦即使搭載作業系統,也不代表整機自動升級為重要類 I。
・路由器即使內建防火牆,也不一定直接被歸為重要類 II。

👉 貴公司的產品屬於哪一級?

🏭 工業電腦(IPC): 通用型工業電腦通常可能屬於一般產品,但仍須確認其主要用途與核心功能。
🌐 網通設備: 核心功能為路由、連網數據機或具管理功能交換的設備,屬重要類 I;只是內含路由或交換模組、核心功能不同的設備,不會因此自動歸入。以防火牆或 IDS/IPS 為核心功能的設備,則屬重要類 II。
🔋 儲能系統(ESS): 通訊閘道器、能源管理系統(EMS)及控制設備,應依各自的核心功能及適用範圍逐一判定。

📄 不論產品等級,都需要建立符合性證據

製造商必須準備:
✔️ 技術文件(Technical Documentation)
✔️ 符合性評估(Conformity Assessment)
✔️ 歐盟符合性聲明(EU Declaration of Conformity, DoC)
✔️ CE 標誌(CE Marking)
⚠️ 技術文件及 EU DoC 須自產品投放市場後保存至少 10 年,或保存至支援期間結束,以較長者為準,並供市場監督機關隨時查閱。

📋 企業現在可以從四項工作開始

1️⃣ 產品資安風險評估(Cybersecurity Risk Assessment)
2️⃣ 資安需求與追溯(Security Requirements & Traceability)
3️⃣ 資安驗證與測試紀錄(Security Verification & Test Evidence)
4️⃣ 軟體物料清單(Software Bill of Materials, SBOM)
這些資料不只是為了通過 CE 符合性評估,也是未來產品漏洞管理、版本追溯與客戶稽核的重要基礎。

📢 CRA 重要類與關鍵類產品的技術說明,已由執行法規 (EU) 2025/2392 公布(2025 年 12 月 1 日刊登於歐盟公報)。企業應及早確認產品分級,並持續追蹤調和標準、認證方案與公告機構的最新資訊。

👉 需要協助盤點 CRA 產品等級與技術文件嗎?

安盛資訊協助企業建立產品資安需求管理、SBOM、漏洞管理與端到端需求追溯機制,讓 CRA 合規準備更有系統。

📩 聯絡安盛資訊: sales@anselm.com.tw


延伸閱讀:EU CRA 網路韌性法系列文章|上一篇:CRA 三個關鍵日期:既有機種也需要注意|下一篇:CRA 安全設計要求:從預設密碼到安全更新

本文僅供一般資訊參考,不構成法律意見。
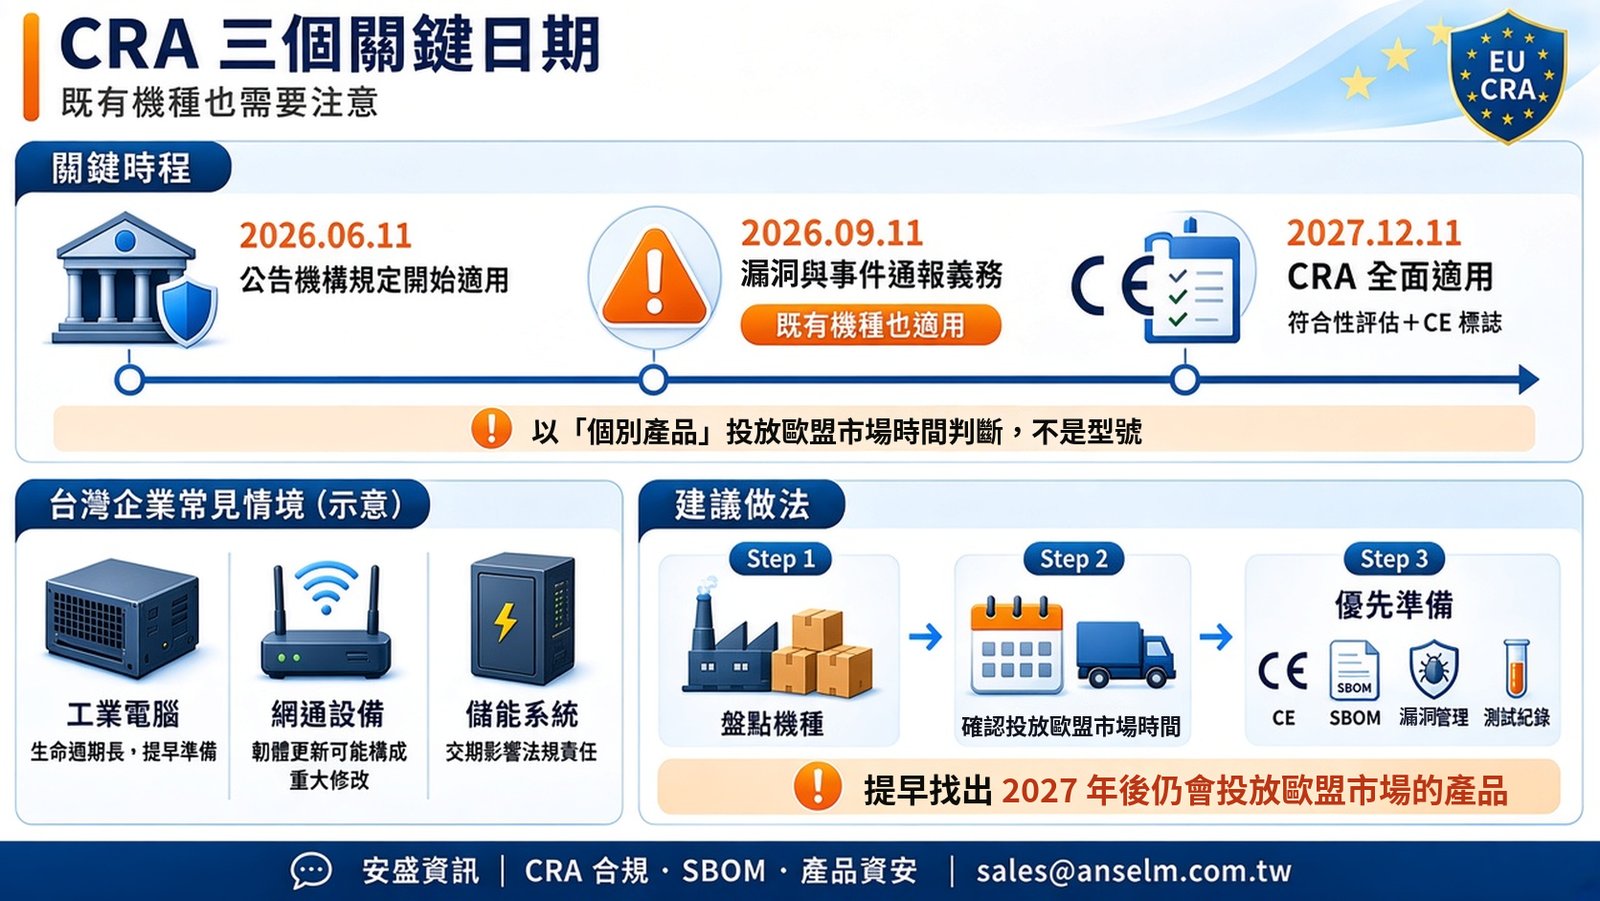
CRA 時程圖:2026 年 6 月、2026 年 9 月與 2027 年 12 月三個關鍵日期

EU CRA 三個關鍵日期:既有機種也需要注意!

CRA 時程圖:2026 年 6 月、2026 年 9 月與 2027 年 12 月三個關鍵日期

CRA 採分階段適用。了解各階段的時間點,有助於企業安排準備順序,特別是產品生命週期較長的產業,更需要提前規劃。

📅 CRA 三大關鍵日期

⏰ 2026 年 6 月 11 日|公告機構相關規定開始適用
公告機構(Notified Body)相關規定開始適用,企業可提前了解產品符合性評估所需的資源與程序。
⏰ 2026 年 9 月 11 日|漏洞與資安事件通報義務開始適用
產品發現遭主動利用的漏洞或發生影響產品安全的嚴重事件時,須依規定進行通報。2027 年 12 月 11 日前已上市的產品,同樣適用通報義務。
⏰ 2027 年 12 月 11 日|CRA 全面適用
產品須符合 CRA 資安基本要求,並完成符合性評估與 CE 標誌相關程序。
⚠️ 特別注意:過渡安排是以「個別產品」認定,而非「產品型號」。
也就是說,同一型號中,2027 年 12 月 11 日起才投放歐盟市場(首次在歐盟市場提供)的個別產品,仍須符合 CRA 完整要求。

👉 貴公司是否也有這些情況?

🏭 工業電腦: 產品生命週期長,常見 5 年以上的長期供貨與使用。2022 年推出的機種,若在 2028 年仍持續出貨,新投放歐盟市場的產品須符合 CRA;已在客戶端運作的產品,若發生遭主動利用的漏洞,仍須依規定通報。
🌐 網通設備: 韌體持續更新,若功能更新改變產品原本的預期用途,或影響符合性,可能構成重大修改。
🔋 儲能系統: 專案交貨期長,需留意實際交貨時間點落在哪個法規適用階段。

📋 建議做法

優先盤點 2027 年底後仍將持續量產或出貨的機種,確認產品版本、SBOM、漏洞管理及測試紀錄,提前安排 CRA 符合性準備。

👉 想確認貴公司哪些機種需要優先準備嗎?

歡迎與安盛資訊聯繫,協助企業建立產品版本、SBOM、漏洞與測試紀錄的追溯管理機制。

📩 聯絡安盛資訊: sales@anselm.com.tw


延伸閱讀:EU CRA 網路韌性法系列文章|上一篇:CRA 是什麼?誰是製造商、哪些產品需要遵循|下一篇:CRA 產品分級與 CE 標誌:評估路徑怎麼選?

本文僅供一般資訊參考,不構成法律意見。
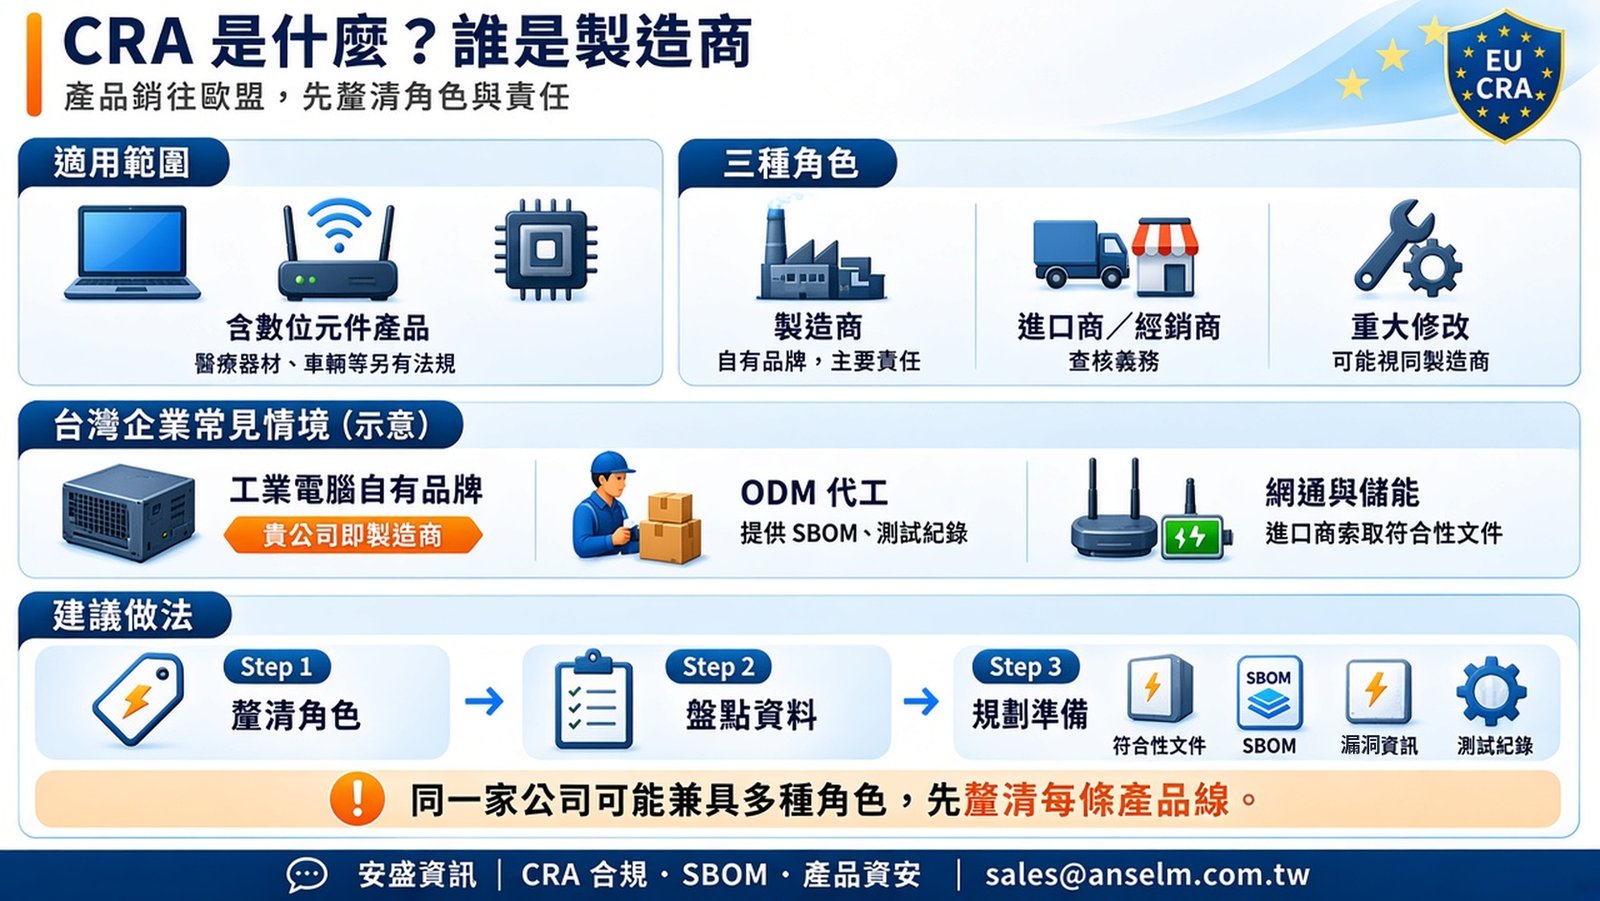
歐盟 CRA 網路韌性法適用範圍與製造商、進口商、經銷商角色示意圖

EU CRA 是什麼?誰是製造商、哪些產品需要遵循?

歐盟 CRA 網路韌性法適用範圍與製造商、進口商、經銷商角色示意圖

歐盟《網路韌性法》(Cyber Resilience Act,CRA)是針對「含數位元件產品」訂定的資安法規。只要產品在歐盟市場銷售,台灣企業就需要了解自身的角色與責任。

📌 CRA 法規重點

🔹 適用範圍: 可直接或間接連接裝置或網路的硬體與軟體產品。已有專屬法規的產品,例如醫療器材、車輛,不適用 CRA。
🔹 製造商: 以自有名稱或商標將產品投放歐盟市場者,承擔主要責任,不論企業是否設在歐盟。
🔹 其他角色: 進口商與經銷商負有查核義務;對產品進行重大修改者,視同製造商。

👉 貴公司在 CRA 下屬於哪一種角色?

🏭 工業電腦自有品牌: 產品以自有品牌銷售給歐洲系統整合商,貴公司即為製造商。
🔧 ODM 代工: 品牌客戶是製造商,但通常會要求貴公司提供 SBOM、漏洞資訊與測試紀錄。
🌐 網通與儲能設備: 經由歐洲代理商銷售時,代理商作為進口商,會向貴公司索取符合性文件。
⚠️ 同一家公司可能同時具備多種角色,各產品線的 CRA 責任也不盡相同。

📋 建議做法
先依產品線釐清「自有品牌」與「代工」的角色,再盤點需要提供給客戶與主管機關的資料範圍,作為後續 CRA 合規規劃的基礎。

👉 想了解貴公司各產品線在 CRA 下的角色與責任嗎?
歡迎與安盛資訊聯繫,協助您釐清產品合規需求,建立產品資安管理與追溯機制。

📩 聯絡安盛資訊: sales@anselm.com.tw

延伸閱讀:EU CRA 網路韌性法系列文章|下一篇:CRA 三個關鍵日期:既有機種也需要注意

本文僅供一般資訊參考,不構成法律意見。
EU CRA 通報義務已上路:產品發現漏洞,能快速掌握影響範圍嗎?

EU CRA 通報義務已上路:產品發現漏洞,能快速掌握影響範圍嗎?

📖 延伸閱讀:EU CRA 系列文章總覽(含最新的漏洞通報解析)

EU CRA 通報義務已上路:產品發現漏洞,能快速掌握影響範圍嗎?

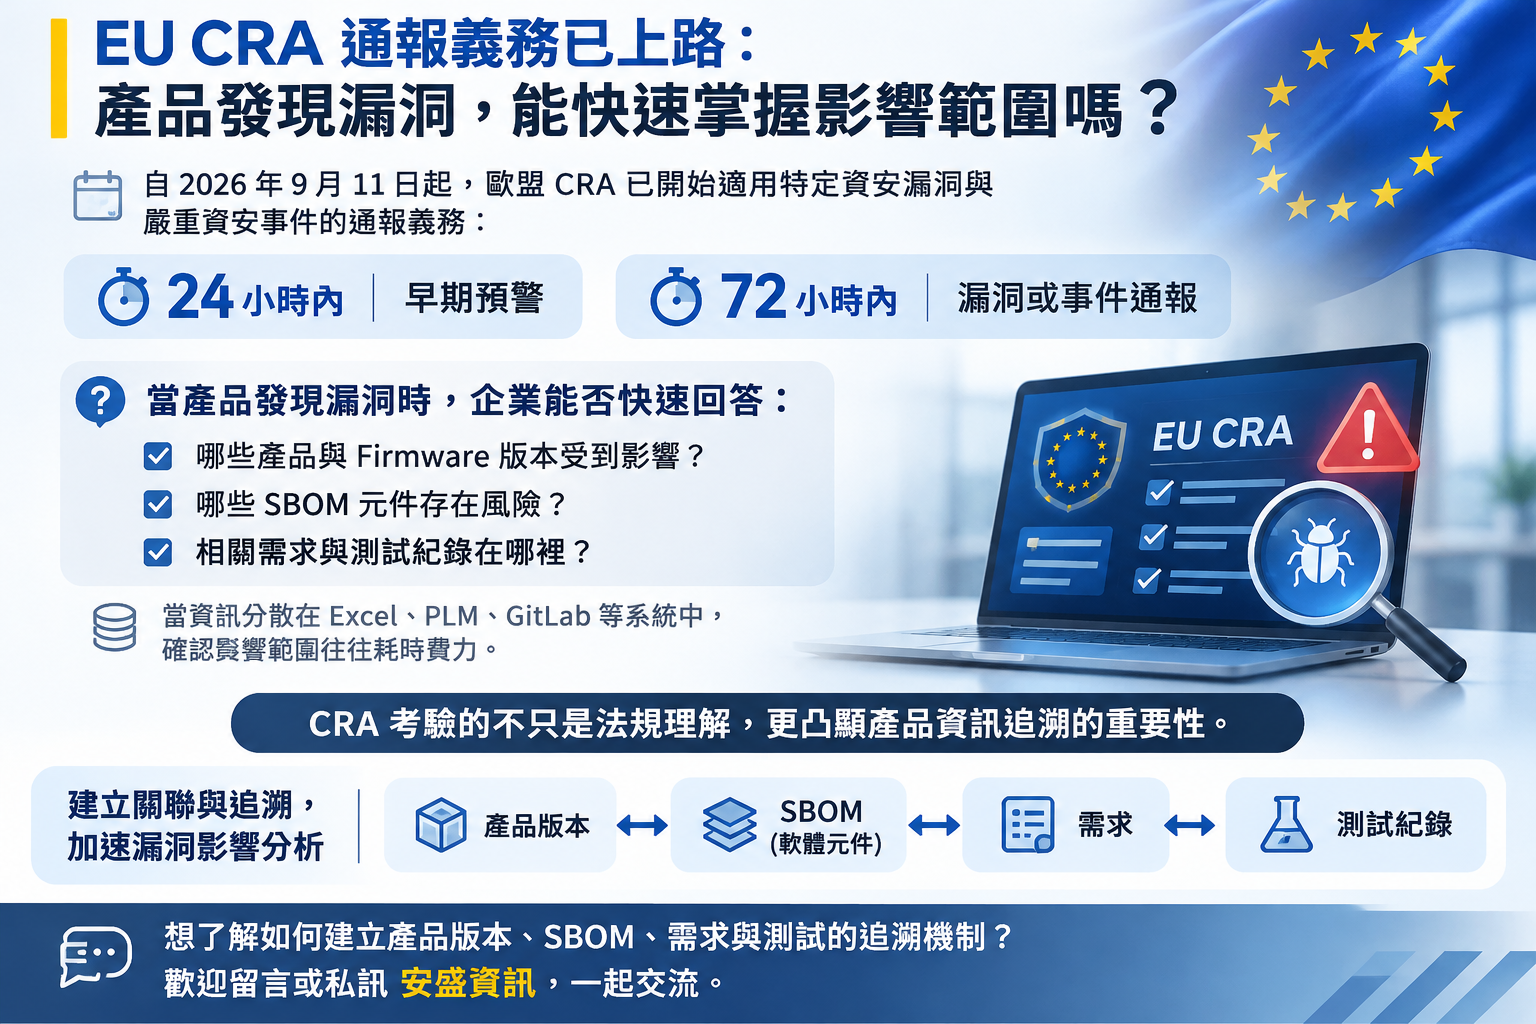
自 2026 年 9 月 11 日起,歐盟 CRA 已開始適用特定資安漏洞與嚴重資安事件的通報義務:

⏱️ 24 小時內:早期預警
⏱️ 72 小時內:漏洞或事件通報

當產品發現漏洞時,企業能否快速回答:

  • 哪些產品與 Firmware 版本受到影響?
  • 哪些 SBOM 元件存在風險?
  • 相關需求與測試紀錄在哪裡?

當資訊分散在 Excel、PLM、GitLab 等系統中,確認影響範圍往往耗時費力。

CRA 考驗的不只是法規理解,更凸顯產品資訊追溯的重要性。

👉 想了解如何建立產品版本、SBOM、需求與測試的追溯機制?歡迎與安盛資訊聯繫,一起交流。
📩 聯絡安盛資訊:sales@anselm.com.tw

參考:European Commission CRA Reporting